

Der Übergang von der theoretischen Planung zur rechtlichen Realität ist fast vollzogen, denn mit dem Stichtag im August entfaltet der EU AI Act 2026 seine volle Wirkung für Hochrisiko-Systeme. Unternehmen, die Künstliche Intelligenz bisher als unregulierten Spielplatz betrachtet haben, sehen sich nun mit einer harten Deadline konfrontiert. Es geht dabei längst nicht mehr nur um technologische Innovation oder Effizienzsteigerung, sondern um die Vermeidung existenzieller finanzieller Risiken. Der Gesetzgeber hat unmissverständlich klargestellt, dass Unwissenheit nicht vor Strafe schützt. Wer KI-Systeme ohne klare Governance und Sicherheitsmechanismen betreibt, bewegt sich ab diesem Stichtag in einem juristischen Minenfeld. Eine bloße Absichtserklärung zur Einhaltung der Regeln reicht dann nicht mehr aus, da die Behörden handfeste Nachweise und dokumentierte Prozesse verlangen werden.
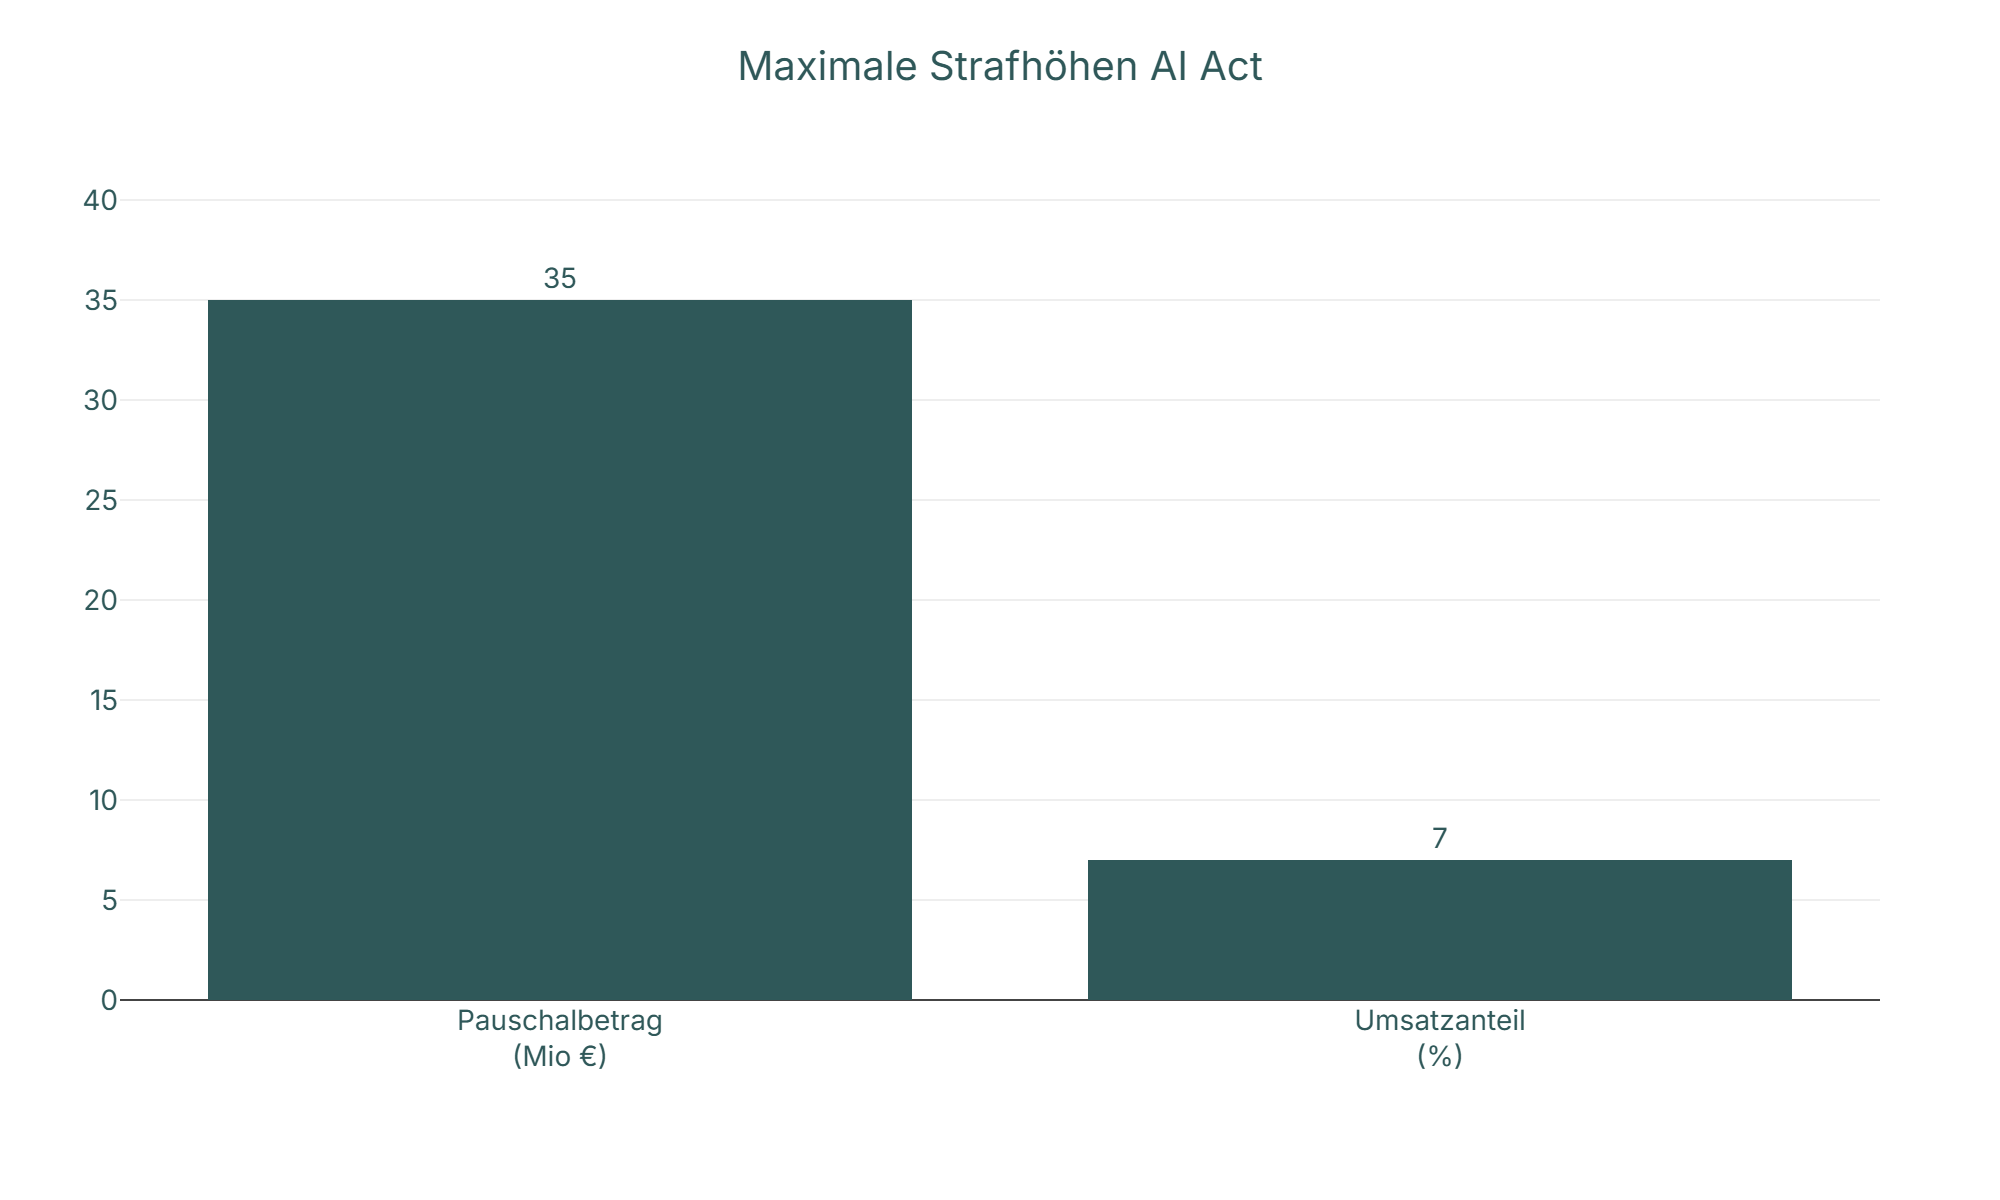
Die angedrohten Sanktionen sind drakonisch und haben das Potenzial, die wirtschaftliche Basis eines mittelständischen Unternehmens vollständig zu zerstören. Verstöße können mit Bußgeldern von bis zu 35 Millionen Euro oder 7 Prozent des weltweiten Jahresumsatzes geahndet werden. Dabei lauert die größte Gefahr oft dort, wo man sie im Arbeitsalltag am wenigsten vermutet. Mitarbeiter nutzen eigenmächtig Tools wie ChatGPT oder Bildgeneratoren, um Texte zu straffen oder Präsentationen aufzuhübschen. Diese sogenannte Schatten-KI schafft zwar kurzfristige Entlastung, reißt aber massive Löcher in die Compliance-Mauer. Sensible Firmendaten fließen unkontrolliert in öffentliche Modelle ab und Urheberrechtsverletzungen geschehen quasi nebenbei. Ohne eine zentrale Strategie wird jeder einzelne Prompt zu einem potenziellen Haftungsrisiko für die Geschäftsführung.
Betroffen sind keineswegs nur Technologiekonzerne, sondern nahezu jede Branche, die digitale Prozesse nutzt. Online-Händler müssen KI-generierte Produktbilder kennzeichnen, um Verbraucher nicht über die wahren Eigenschaften einer Ware zu täuschen. Personalabteilungen, die Software zur Vorselektion von Bewerbern einsetzen, betreiben laut Gesetz ein Hochrisiko-System mit strengen Auflagen. Besonders die neue Generation der Agentic AI, die autonom Entscheidungen trifft und Aufgabenketten abarbeitet, steht unter genauer Beobachtung. Wenn ein KI-Agent eigenständig Kredite verweigert oder Support-Tickets schließt, muss der Mensch zwingend als Kontrollinstanz eingreifen können. Das Prinzip Human-in-the-Loop wird vom freundlichen Vorschlag zur unverhandelbaren Pflicht.
Man sollte diese Anforderungen jedoch nicht ausschließlich als bürokratische Bremse missverstehen. Eine saubere KI-Governance entwickelt sich zunehmend zu einem entscheidenden Wettbewerbsvorteil im Markt. Kunden und B2B-Partner werden künftig Garantien verlangen, dass eingesetzte Systeme sicher, transparent und rechtskonform arbeiten. Wer Transparenz und Datenschutz schon heute fest in seine Prozesse integriert, sichert seine Marktposition langfristig ab und baut Vertrauen auf. Es geht darum, Compliance von einer lästigen Pflicht in ein Qualitätsmerkmal zu verwandeln. Die folgenden Abschnitte zeigen auf, wie man diese Strukturen pragmatisch implementiert und das Unternehmen wetterfest für die zweite Jahreshälfte 2026 macht.
Inhalt
Die Uhr tickt: Warum der EU AI Act 2026 die absolute Deadline ist
Viele Entscheidungsträger unterliegen einem gefährlichen Irrtum. Man nimmt an, dass Gesetze wie der EU AI Act nur für neue Software gelten, die nach dem Stichtag entwickelt wird. Das ist falsch. Der 2. August 2026 markiert keine weiche Übergangsphase, sondern eine harte regulatorische Klippe.
Wer heute KI-Systeme entwickelt oder integriert, baut bereits jetzt technische Schulden auf, wenn die Compliance-Anforderungen nicht im Design berücksichtigt werden. Ein System, das heute als innovativer Prototyp gefeiert wird, kann im August 2026 illegal sein. Das Gesetz unterscheidet kaum zwischen „altem“ und „neuem“ Code, sobald dieser operativ genutzt wird.
Der Begriff „Klippen-Phänomen“ beschreibt den abrupten Übergang von der aktuellen Experimentierphase in den regulierten Betrieb. Bis zum Stichtag tolerieren Behörden noch gewisse Grauzonen. Ab dem Stichtag erwartet der Gesetzgeber jedoch „Production Grade Control“. Das bedeutet, dass jedes Hochrisiko-System vollständig dokumentiert, erklärbar und überwachbar sein muss.
Das Problem liegt in der technischen Architektur. Eigenschaften wie Erklärbarkeit (Explainability) oder lückenlose Rückverfolgbarkeit (Traceability) lassen sich bei komplexen neuronalen Netzen nicht einfach nachträglich „anschrauben“. Wer diese Funktionen nicht heute in die Basisarchitektur integriert, steht 2026 vor der Wahl, das System entweder komplett neu zu bauen oder abzuschalten. Man spricht hier von „Compliance Debt“, einer Schuld, die am Stichtag fällig wird und deren Zinsen in Form von komplettem Refactoring bezahlt werden müssen.
Für Unternehmen, die auf individuelle Softwareentwicklung setzen, bedeutet dies, dass das Lastenheft bereits jetzt die Anforderungen von 2026 widerspiegeln muss. Ein heute beauftragter KI-Agent, der 2025 live geht, muss 2026 den Audit bestehen. Tut er das nicht, ist die Investition vernichtet.
Mach dein Business zukunftsfähig!
<mit smarter KI-Nutzung und cleverer Automatisierung nehmen wir dir Arbeit ab und schaffen Raum für das Wesentliche>
Lass dich kostenlos beraten
Finanzielle Existenzrisiken: Bußgelder und Umsatzstrafen
Die finanzielle Bedrohung durch den EU AI Act wird oft unterschätzt oder mit der DSGVO verwechselt. Während die Datenschutzgrundverordnung bereits schmerzhafte Strafen vorsieht, geht der AI Act noch einen Schritt weiter. Der Gesetzgeber hat erkannt, dass Datenpannen „nur“ Privatsphäre verletzen, während fehlerhafte KI-Systeme physischen Schaden anrichten oder fundamentale Lebenschancen (wie Kreditwürdigkeit oder Jobaussichten) zerstören können.
Die Strafen sind in drei Stufen gestaffelt, wobei die höchste Stufe existenzbedrohend ist:
- Verbotene KI-Praktiken: Bis zu 35 Millionen Euro oder 7 % des weltweiten Jahresumsatzes. Darunter fallen Systeme, die Menschen manipulieren (Dark Patterns), Social Scoring betreiben oder biometrische Fernidentifizierung in Echtzeit im öffentlichen Raum durchführen.
- Verstöße bei Hochrisiko-KI: Bis zu 15 Millionen Euro oder 3 % des Umsatzes. Dies betrifft die meisten Business-Anwendungen in HR, Kritischer Infrastruktur oder Bildung, wenn Daten-Governance oder Dokumentationspflichten missachtet werden.
- Falsche Angaben: Bis zu 7,5 Millionen Euro oder 1,5 % des Umsatzes, wenn man den Behörden unkorrekte Informationen liefert.
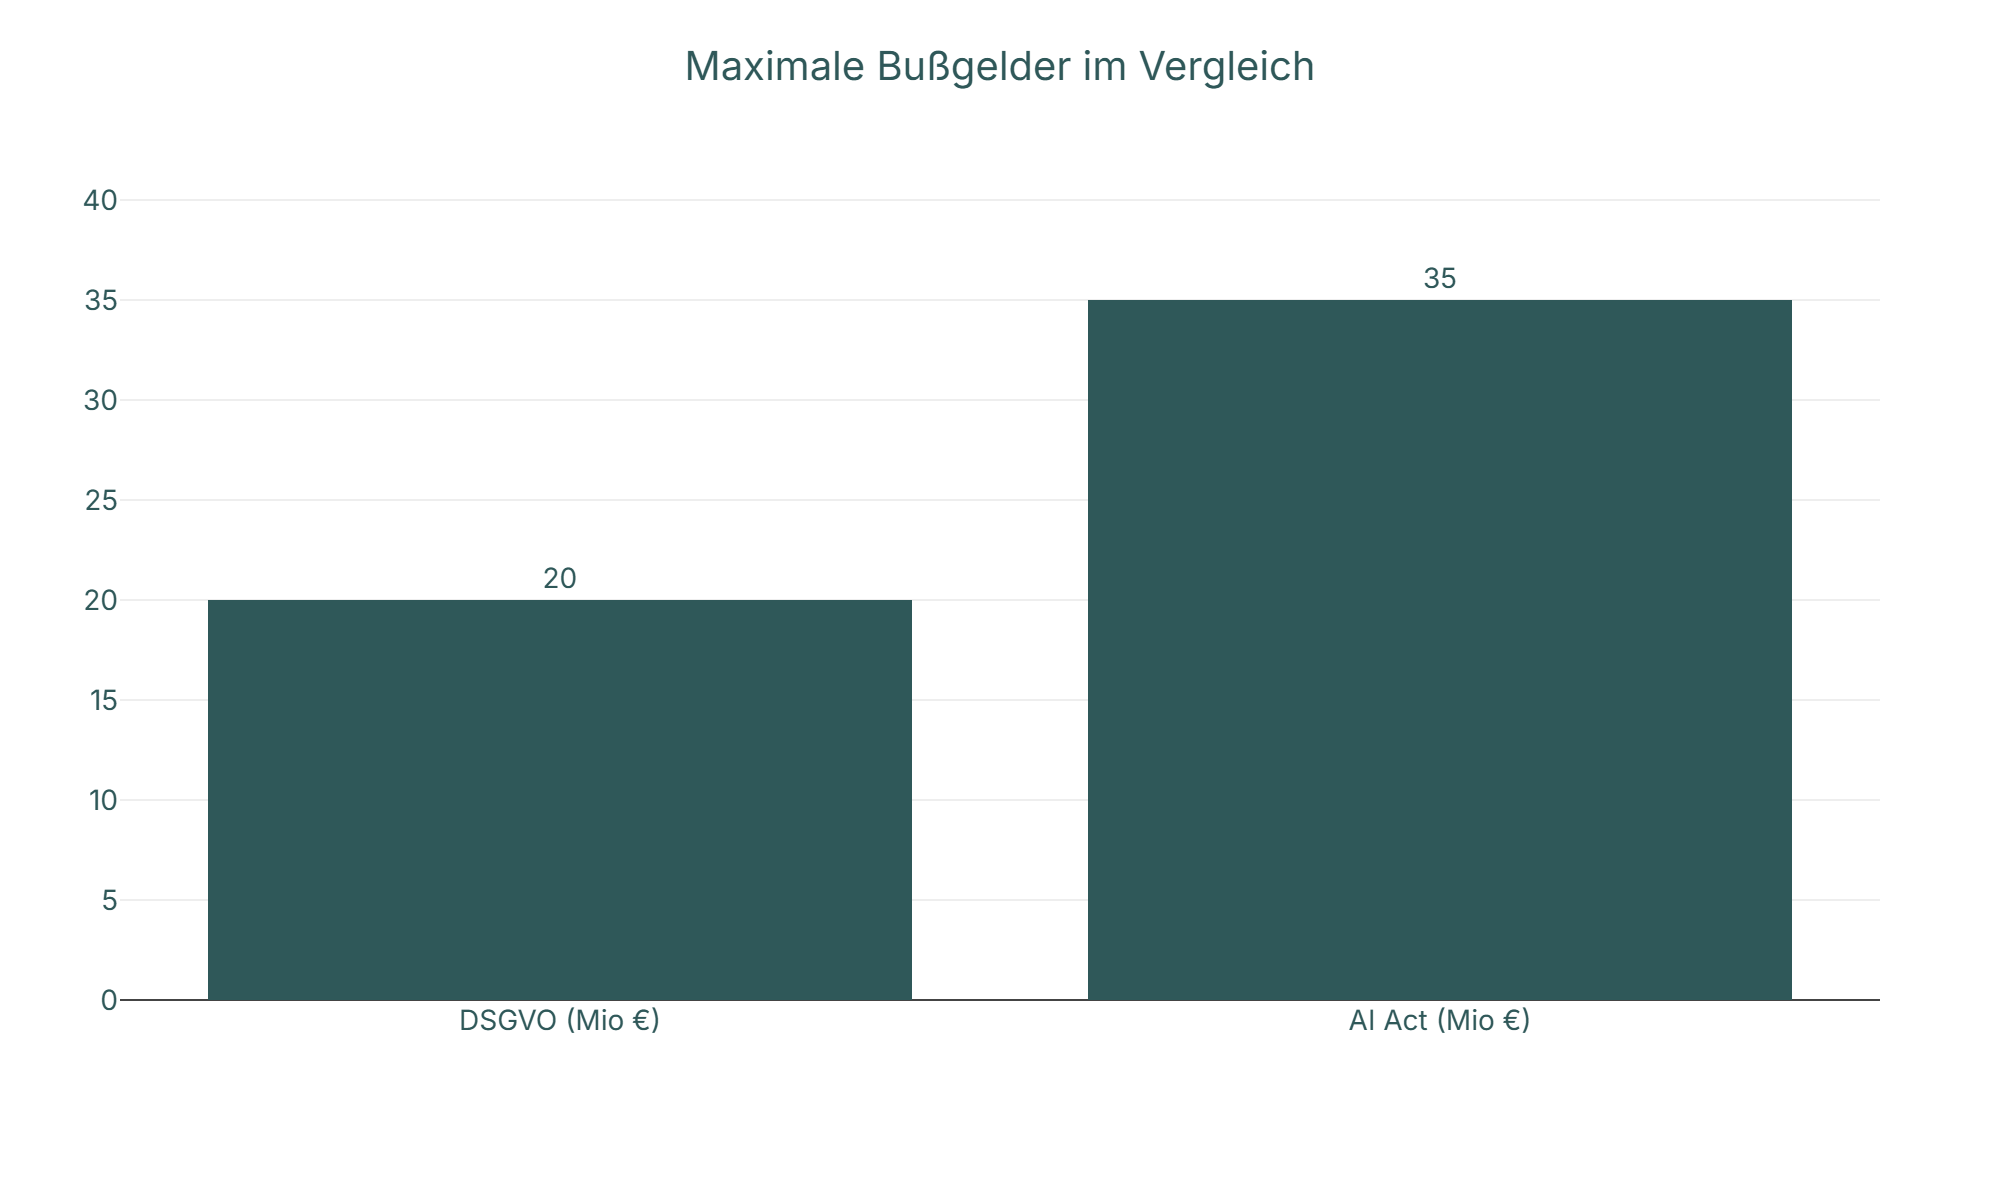
Die wahre Gefahr für den Mittelstand liegt jedoch nicht primär im Bußgeld selbst, sondern im operativen Verbot. Die Aufsichtsbehörden haben die Macht, den Einsatz eines Systems sofort zu untersagen.
Man stelle sich einen Online-Händler vor, dessen KI-gestützte Produktempfehlung oder dynamische Preisgestaltung als manipulativ eingestuft wird. Ein Abschalten dieser Systeme über Nacht kommt einem Herzstillstand des Geschäftsmodells gleich. Der Umsatzverlust durch den erzwungenen Systemstopp übersteigt das Bußgeld oft um ein Vielfaches.
Zudem droht die persönliche Haftung. Artikel 4 des AI Acts nimmt die Geschäftsleitung in die Pflicht. Unwissenheit schützt nicht vor Strafe. Ein Geschäftsführer kann sich nicht darauf berufen, dass die IT-Abteilung „das schon regeln wollte“. Die Verantwortung für die KI Integration in Unternehmen ist Chefsache. Wer hier spart, riskiert nicht nur Firmenvermögen, sondern auch die eigene Position.
Irrtum Drittstaaten: Warum UK und Schweiz nicht sicher sind
In einer global vernetzten Wirtschaft ist der Standort des Hauptquartiers oft zweitrangig. Viele Unternehmen mit Sitz in der Schweiz oder Großbritannien wiegen sich in falscher Sicherheit. Man argumentiert, dass der EU AI Act als europäisches Gesetz für sie keine Relevanz habe. Das ist ein fataler Trugschluss, der auf einer Unterschätzung des sogenannten „Brüssel-Effekts“ beruht.
Der Geltungsbereich des Gesetzes ist extraterritorial. Das bedeutet: Sobald ein KI-System Ergebnisse liefert, die in der EU genutzt werden, greift das Gesetz.
Es gibt drei Hauptszenarien, in denen Drittstaaten-Unternehmen voll haftbar sind:
- Marktzugang: Wer Produkte oder Dienstleistungen an Kunden in der EU verkauft, muss sich an EU-Regeln halten. Ein Schweizer Softwarehaus, das eine HR-Lösung an einen deutschen Konzern lizenziert, muss sicherstellen, dass die KI-Komponente AI-Act-konform ist. Andernfalls ist das Produkt in der EU unverkäuflich.
- Output-Relevanz: Selbst wenn das KI-System physisch in London auf einem Server läuft, aber die Entscheidung einen EU-Bürger betrifft, gilt der AI Act. Beispiel: Eine Bank in Zürich nutzt eine KI zur Kreditprüfung. Ein deutscher Kunde beantragt dort einen Kredit. Die KI entscheidet. Da die Entscheidung Auswirkungen auf einen EU-Bürger hat, unterliegt das System den strengen Transparenz- und Erklärbarkeitsregeln der EU.
- Die Lieferketten-Falle: Dies ist der subtilste und gefährlichste Punkt. Große EU-Unternehmen (die „Deployer“) sind verpflichtet, sicherzustellen, dass ihre genutzten Systeme konform sind. Sie werden dieses Risiko vertraglich an ihre Lieferanten weitergeben.
Ab 2026 wird Compliance zur harten „Commercial Requirement“. Einkaufsabteilungen (Procurement) großer deutscher Konzerne werden von jedem Software-Lieferanten, egal ob aus den USA, UK oder der Schweiz, ein Konformitätszertifikat verlangen. Ohne dieses Zertifikat wird kein Auftrag erteilt. Der regulatorische Druck wird also nicht erst durch eine Behörde spürbar, sondern viel früher durch den Verlust von Kunden.
Die „Procurement Firewall“: Wenn der Einkauf den Stecker zieht
Ein oft übersehener Aspekt der Deadline im August 2026 ist die Vorlaufzeit in Unternehmen. Große Organisationen bewegen sich langsam. Wenn der Stichtag im August liegt, beginnen die internen Audits bereits Monate vorher.
Man muss damit rechnen, dass ab Anfang 2026 eine Art „Procurement Firewall“ hochgefahren wird. Bestehende Verträge mit KI-Anbietern kommen auf den Prüfstand. Neue Verträge werden nur noch unterzeichnet, wenn die Compliance wasserdicht nachgewiesen ist.
Das bedeutet für Anbieter von B2B-Software: Die echte Deadline ist nicht der August, sondern der Beginn der Budget- und Einkaufszyklen für das Jahr 2026. Wer bis dahin nicht beweisen kann, dass seine Agentic AI oder sein Analyse-Tool den Anforderungen genügt, fliegt aus dem Vendor-Pool.
Für KMU, die KI intern nutzen, gilt Ähnliches. Banken und Versicherungen könnten bei der Bewertung von Firmenkrediten oder Policen abfragen, ob die im Unternehmen eingesetzte KI (die oft tief in die Wertschöpfung eingreift) risikobehaftet ist. Ein unreguliertes „Schatten-KI-Netzwerk“ wird dann zum Rating-Risiko. Es lohnt sich also, frühzeitig Ordnung zu schaffen und nicht auf den letzten Drücker zu warten. Die Umstellung auf konforme Systeme erfordert Zeit, Schulung und oft auch einen Kulturwandel im Umgang mit Daten.
Letztlich ist der August 2026 keine Ziellinie, sondern eher der Startschuss für eine neue Ära der digitalen Produktsicherheit. Wer gut vorbereitet ist, wird feststellen, dass Compliance kein Klotz am Bein ist, sondern ein Qualitätsmerkmal, das Vertrauen schafft und Wettbewerber, die „schmutzige“ KI nutzen, aus dem Markt drängt.
Interne Governance: Schatten-KI beenden und Teams schulen
Interne KI-Governance ist ab 2026 keine freiwillige Best Practice mehr, sondern eine zwingende rechtliche Struktur, die regelt, wie, wo und von wem künstliche Intelligenz im Unternehmen eingesetzt wird. Sie verwandelt das diffuse Risiko der „Schatten-KI“ in einen kontrollierten Prozess und schützt die Geschäftsführung vor der Haftung für Fehler, die durch ungeschulte Mitarbeiter oder ungeprüfte Algorithmen entstehen. Wer hier keine klaren Linien zieht, öffnet Tür und Tor für Datenabfluss und Verstöße gegen den EU AI Act.
Das Ende der Schatten-KI: Eine Bestandsaufnahme
Das größte Risiko für Unternehmen liegt oft nicht in den großen, offiziell eingeführten Software-Suiten, sondern in der sogenannten Schatten-KI. Das sind Anwendungen, die Mitarbeiter eigenmächtig nutzen, um ihre Arbeit effizienter zu erledigen, oft in bester Absicht, aber mit fatalen Folgen für die Datensicherheit.
Man stelle sich vor, ein Mitarbeiter im Marketing nutzt ein kostenloses Online-Tool, um Texte umzuschreiben, oder ein Entwickler lässt sich Code von einem öffentlichen Bot optimieren. In beiden Fällen fließen Unternehmensdaten auf Server, deren Standort und Weiterverarbeitung oft unbekannt sind. Noch tückischer sind Browser-Plugins. Viele kleine Helferlein, die Rechtschreibung prüfen oder Webseiten zusammenfassen, haben im Hintergrund Zugriff auf alles, was im Browser passiert, inklusive E-Mails, CRM-Daten und interner Wikis.
Eine saubere Governance beginnt daher immer mit einer brutalen Bestandsaufnahme. Man kann nicht regulieren, was man nicht sieht. IT-Abteilungen müssen aktiv prüfen, welche Traffic-Ströme zu bekannten KI-Dienstleistern fließen und welche Erweiterungen auf den Firmenrechnern installiert sind.
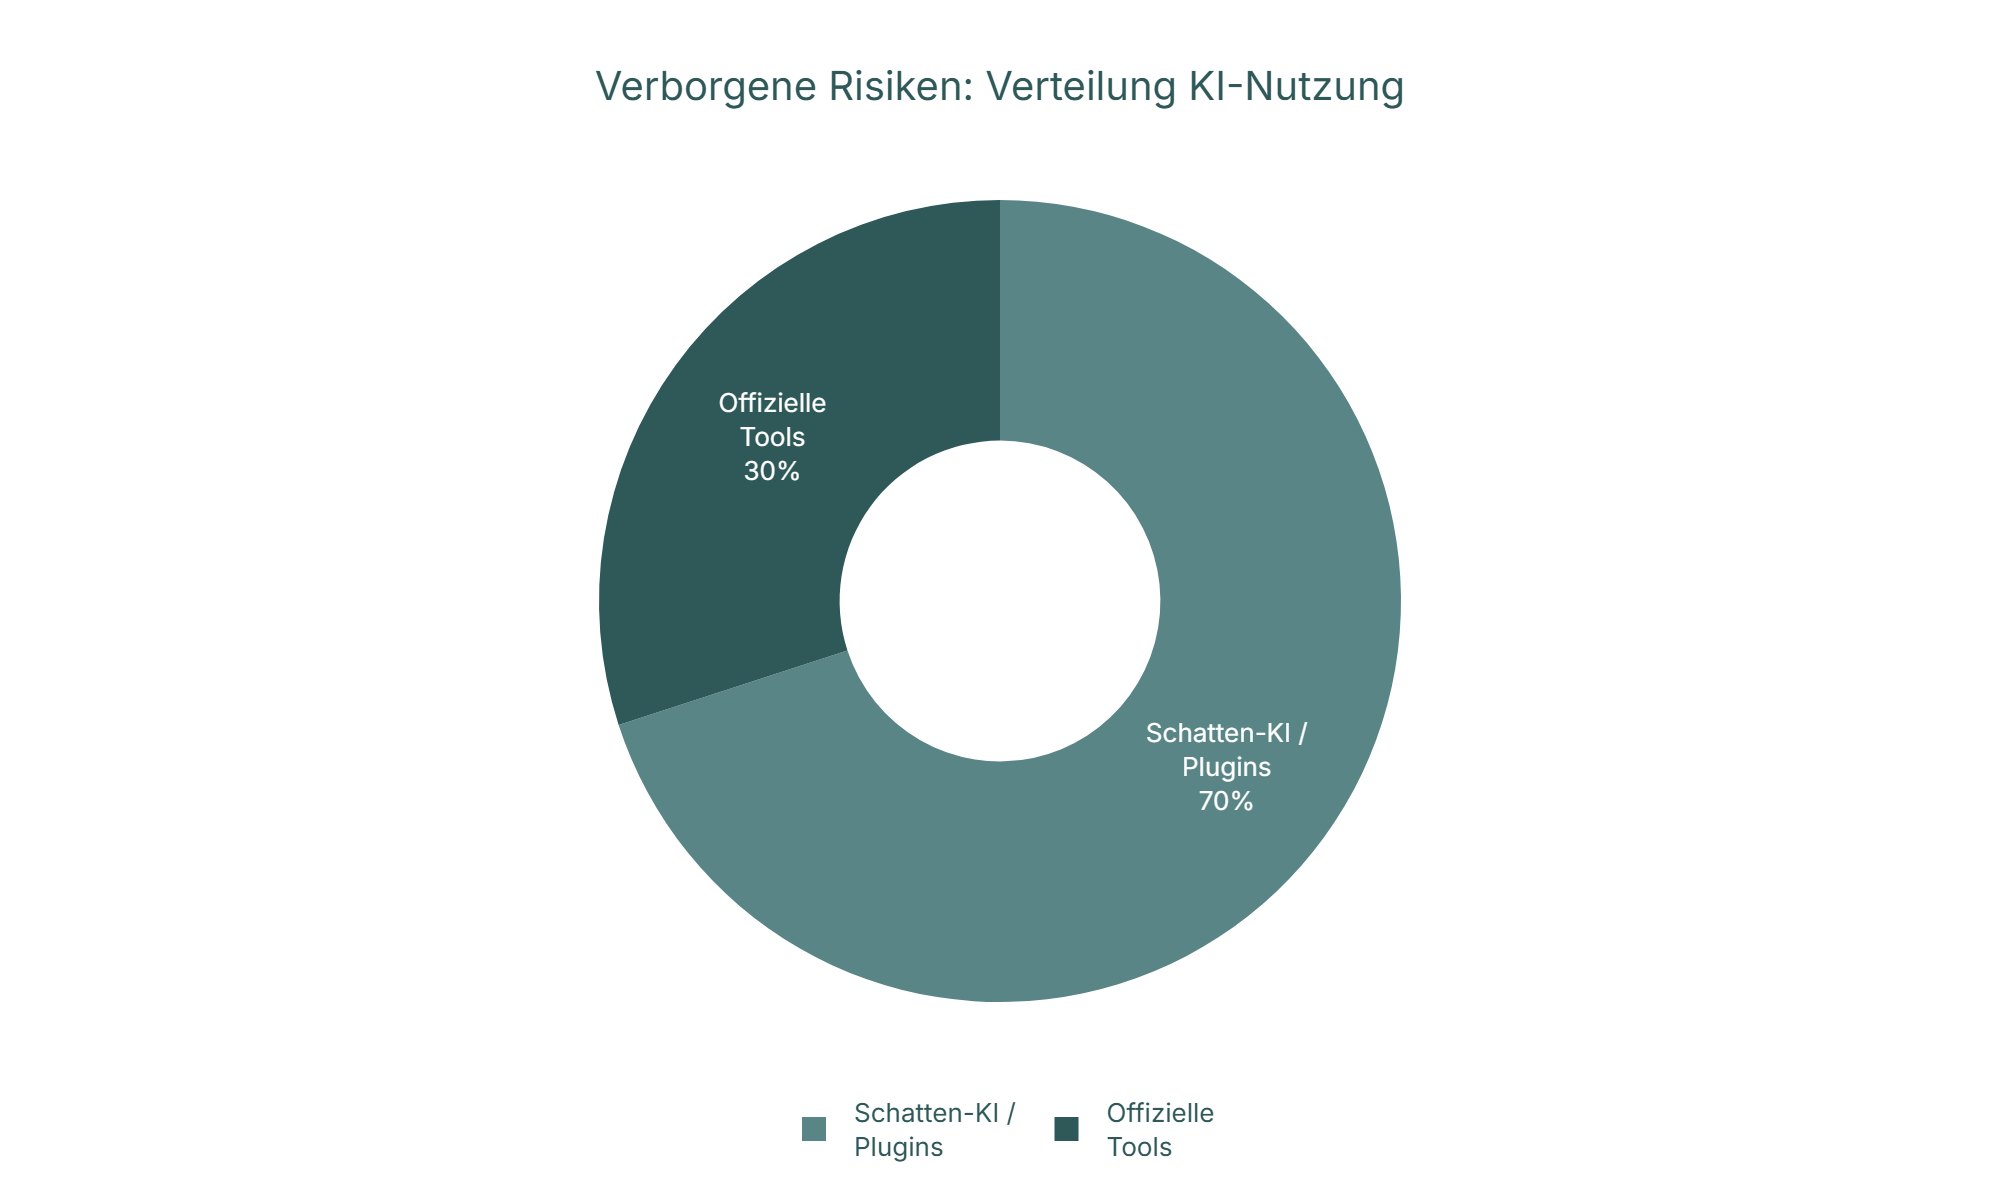
Es empfiehlt sich, ein „Software-Inventory“ zu erstellen. Dabei werden nicht nur installierte Programme erfasst, sondern auch Web-Dienste kategorisiert. Sobald dieses Inventar steht, muss die Geschäftsführung entscheiden: Welche dieser Tools werden in eine offizielle Enterprise-Lizenz überführt (mit entsprechenden Datenschutzverträgen) und welche werden technisch gesperrt? Der Mittelweg der „Duldung“ ist unter dem neuen Rechtsrahmen ab 2026 keine Option mehr. Wer KI Integration in Unternehmen ernst nimmt, muss hier die Zügel anziehen.
Artikel 4: Die gesetzliche Schulungspflicht (AI Literacy)
Der EU AI Act bringt eine Neuerung, die viele Geschäftsführer überrascht: Artikel 4 schreibt eine explizite Schulungspflicht vor. Der Gesetzgeber nennt dies „AI Literacy“ oder KI-Kompetenz.
Das bedeutet im Klartext: Es reicht nicht mehr, nur die IT-Abteilung oder ein paar „Power-User“ fortzubilden. Jede Person im Unternehmen, die KI-Systeme nutzt oder deren Ergebnisse weiterverarbeitet, muss verstehen, wie diese Systeme funktionieren. Unwissenheit schützt nicht vor Strafe, sondern wird selbst zum Compliance-Verstoß.
Ein adäquates Schulungskonzept muss dabei drei Ebenen abdecken:
- Funktionsweise und Grenzen: Mitarbeiter müssen verstehen, dass KI keine Wahrheitsmaschine ist. Sie halluziniert, sie erfindet Fakten und sie reproduziert Vorurteile aus den Trainingsdaten. Wer glaubt, eine KI „wisse“ etwas, ist ein Risiko. Man muss lernen, dass es sich um probabilistische Vorhersagen handelt, nicht um Datenbankabfragen.
- Prompting-Kompetenz: Wie formuliert man Eingaben so, dass das Ergebnis brauchbar und sicher ist? Schlechte Eingaben führen zu schlechten Ergebnissen, was wiederum wirtschaftlichen Schaden durch Fehlentscheidungen verursachen kann.
- Rechtliche Rahmenbedingungen: Jeder Mitarbeiter muss wissen, dass er keine Kundendaten in ein öffentliches Eingabefeld kopieren darf. Das Bewusstsein für Datenschutz und Urheberrecht muss geschärft werden.
Unternehmen müssen diese Schulungen dokumentieren. Im Falle einer Prüfung durch die Aufsichtsbehörden dient der Nachweis über durchgeführte Schulungen als wichtiger Beleg dafür, dass die Geschäftsführung ihrer Sorgfaltspflicht nachgekommen ist.
Die 3 Säulen der Governance-Architektur
Um Compliance nicht zum Bremsklotz werden zu lassen, benötigt man ein klares Framework. Eine effektive interne Governance stützt sich auf drei zentrale Säulen, die Sicherheit geben, ohne die Innovationskraft zu ersticken.
Säule 1: Transparenz und Kennzeichnungspflicht
Vertrauen ist die Währung der Zukunft. Wenn nicht mehr unterscheidbar ist, ob eine E-Mail, ein Bericht oder ein Chat von einem Menschen oder einer Maschine stammt, erodiert dieses Vertrauen. Der EU AI Act fordert daher Transparenz.
Bereit, Dein Projekt auf das nächste Level zu bringen?
<Wir sind dein Partner für maßgeschneiderte und individuelle Lösungen. Lass uns gemeinsam deine Vision umsetzen>
Jetzt unverbindlich beraten lassenIntern bedeutet das: Ergebnisse, die maßgeblich von einer KI erstellt wurden, müssen als solche gekennzeichnet werden. Das gilt für den Code, den der Entwickler ins Repository pusht, genauso wie für den Marketingtext oder die automatisierte Datenanalyse für den Vorstand.
Technisch lässt sich dies durch „Watermarking“ (Wasserzeichen) oder Metadaten lösen. Organisatorisch hilft eine einfache Regel: „Label your output“. Wenn ein Kollege einen Bericht liest, muss er wissen, ob er die Fakten noch einmal gegenprüfen muss, weil eine KI sie halluziniert haben könnte. Diese Transparenz verhindert, dass sich Fehler unbemerkt durch die ganze Hierarchie fressen.
Säule 2: Datenschutz und Tabu-Zonen
Daten sind das Futter für KI, aber manche Daten sind giftig. Eine saubere Governance definiert glasklare „Tabu-Zonen“. Das sind Datenkategorien, die unter keinen Umständen in öffentliche Modelle gelangen dürfen.
Dazu gehören: * Personenbezogene Daten (Mitarbeiter, Kunden, Bewerber). * Geschäftsgeheimnisse (Strategiepapiere, Patente, unveröffentlichte Bilanzen). * Sicherheitsrelevante Informationen (Passwörter, API-Keys, Infrastrukturpläne).
Hier muss man technisch differenzieren. Es gibt einen gewaltigen Unterschied zwischen der Nutzung von ChatGPT im Browser (Daten werden oft zum Training genutzt) und der Nutzung der API über eine gesicherte Schnittstelle (Daten werden laut AGB oft nicht zum Training genutzt).
Für Unternehmen empfiehlt sich der Aufbau einer eigenen, internen KI-Schnittstelle. Anstatt dass Mitarbeiter Accounts bei diversen Anbietern erstellen, nutzen sie ein firmeninternes Frontend. Das hat zwei Vorteile: Erstens kann das Unternehmen zentral steuern, welches Modell im Hintergrund läuft. Zweitens kann man Filter einbauen, die verhindern, dass Kreditkartennummern oder Namen überhaupt an die KI gesendet werden (PII-Masking).
Werden sensible Daten verarbeitet, ist der Einsatz von lokalen Open-Source-Modellen oder Enterprise-Umgebungen in Europa oft der einzige rechtssichere Weg. Individuelle Softwareentwicklung spielt hier eine große Rolle, um diese sicheren Umgebungen passgenau in die bestehende IT-Landschaft zu integrieren.
Säule 3: Human-in-the-Loop (Der Mensch als Kontrollinstanz)
Der vielleicht wichtigste Grundsatz der neuen Gesetzgebung ist das Prinzip der menschlichen Aufsicht. KI darf Vorschläge machen, Entwürfe schreiben und Daten analysieren, aber sie darf in kritischen Bereichen nicht das letzte Wort haben.
Besonders in Prozessen, die rechtliche Folgen haben oder Menschen beeinträchtigen könnten (wie Kreditvergabe, Bewerberauswahl oder Kündigungen), muss ein „Human-in-the-Loop“ verankert sein. Das bedeutet: Ein qualifizierter Mensch muss das Ergebnis der KI prüfen und freigeben.
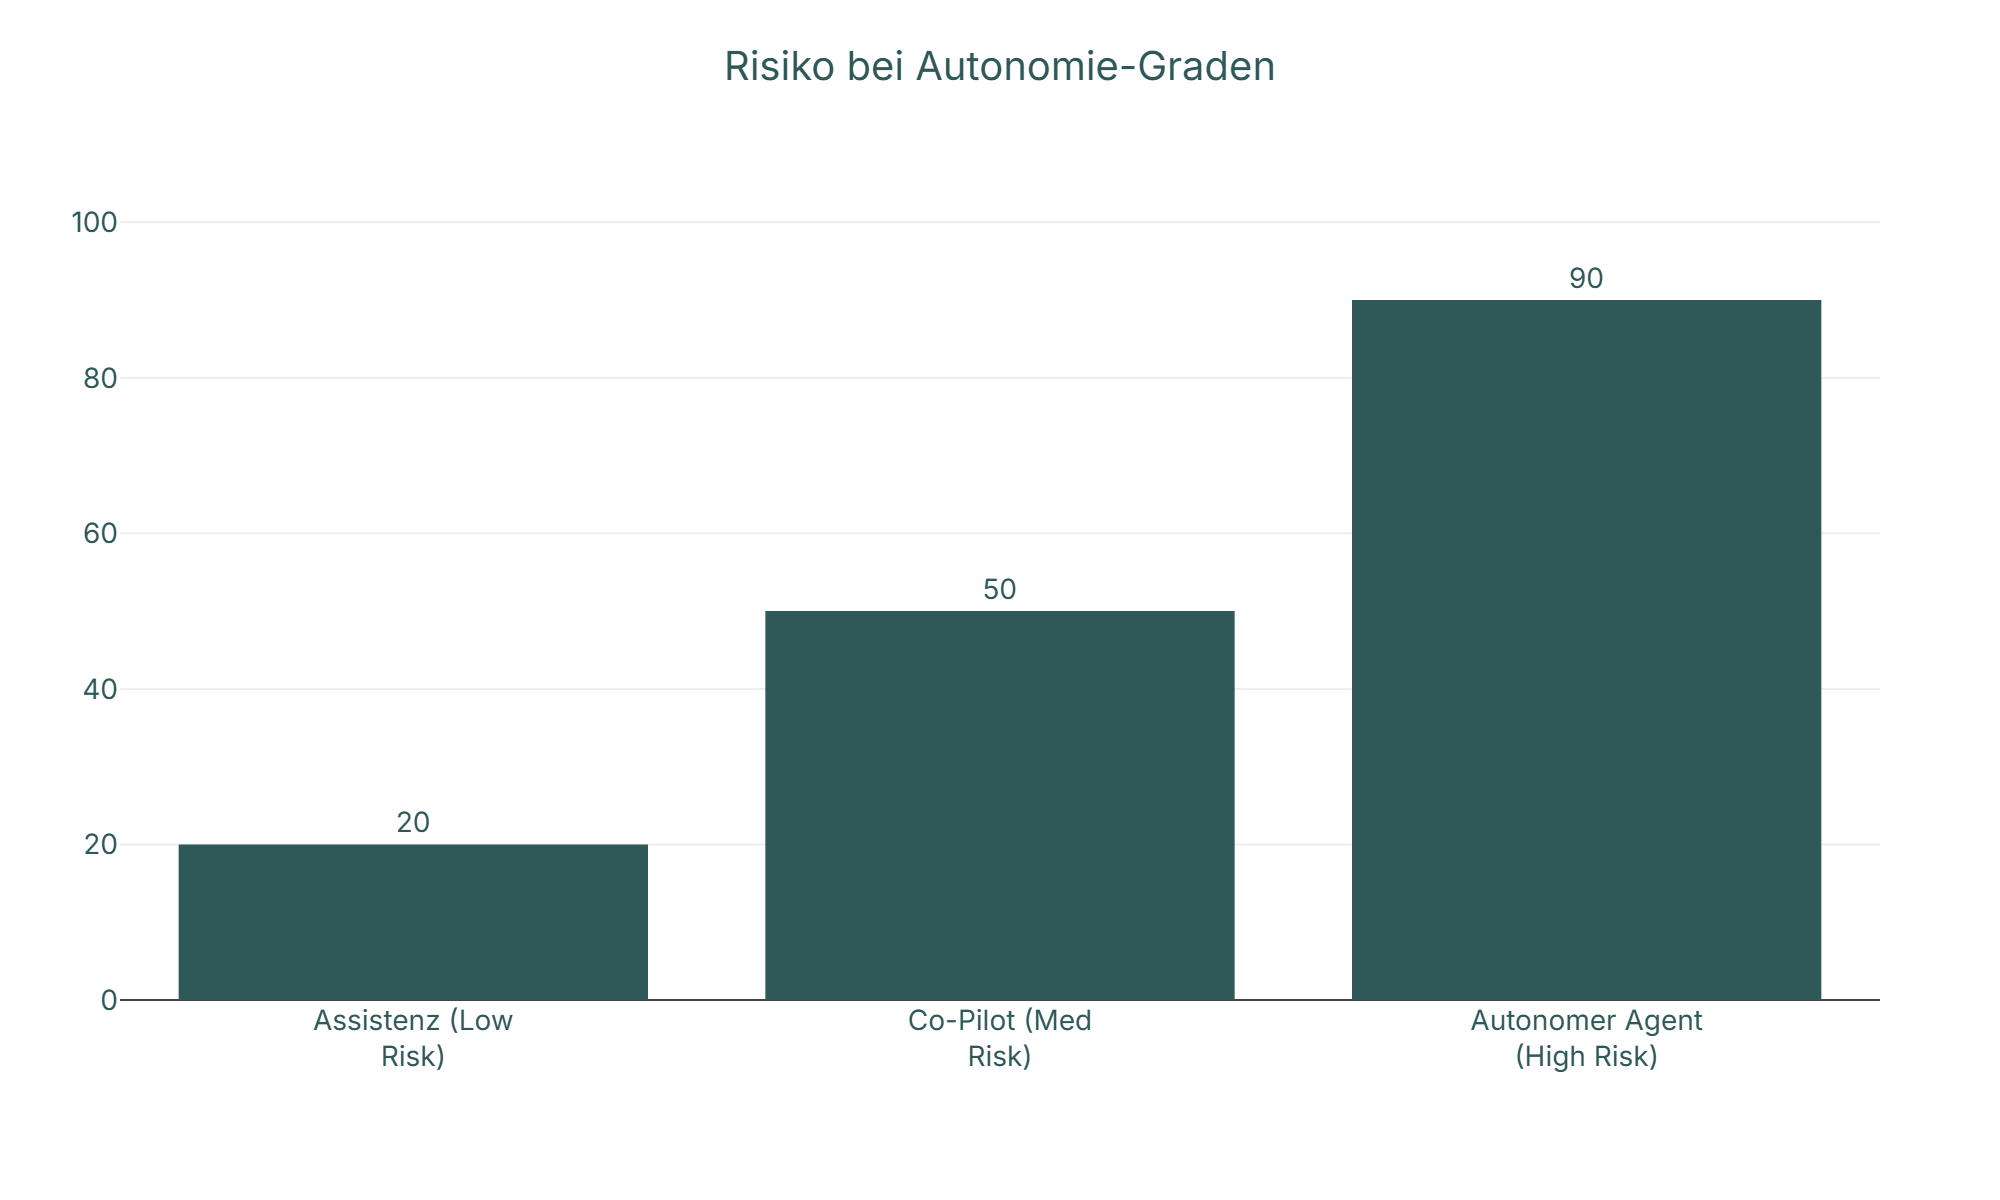
Dabei darf diese Prüfung kein reines „Abnick-Theater“ (Approval Theater) sein. Der Mensch muss: 1. Verstehen, wie die KI zu dem Ergebnis gekommen ist (Erklärbarkeit). 2. Die Kompetenz haben, das Ergebnis zu bewerten. 3. Die Autorität besitzen, die KI zu überstimmen.
Ein Beispiel aus der Praxis: Ein autonomer Agent, der Kundensupport-Tickets vorsortiert und Antworten entwirft, ist effizient. Wenn dieser Agent aber eigenständig Rückerstattungen ablehnt oder Kundenkonten sperrt, wird er zum Hochrisiko-System. Hier muss der Prozess so gestaltet sein, dass die KI den Fall vorbereitet („Ich empfehle Sperrung wegen Verdacht auf Betrug“), aber der Mensch den finalen Knopf drückt. Dies ist auch ein zentraler Aspekt, wenn man sich mit Themen wie Autonomie statt Chatbot beschäftigt. Echte Autonomie erfordert echte Kontrollmechanismen.
Von der Theorie zur Praxis: Das Governance-Framework
Diese Regeln klingen nach viel Bürokratie, sind aber in der Praxis oft schlanker als gedacht. Man benötigt keine hunderte Seiten starke Policy, die niemand liest.
Ein effektives Governance-Framework besteht oft aus: * Einer Liste erlaubter Tools (Whitelist). * Einer Matrix für Datenklassen (Welche Daten in welches Tool?). * Einem Prozess für neue Use-Cases (Wer KI nutzen will, füllt ein kurzes Formular aus: Zweck, Datenart, menschliche Aufsicht).
Dieses Vorgehen schafft Rechtssicherheit und ermöglicht es den Teams gleichzeitig, die Vorteile der Technologie zu nutzen, ohne ständig Angst vor Fehlern haben zu müssen. Denn am Ende dient Governance nicht der Verhinderung, sondern der Ermöglichung von Innovation auf sicherem Boden. Wer diese Strukturen jetzt etabliert, macht sein Unternehmen fit für die Deadline im August 2026.
Deepfakes und Produktbilder: Neue Regeln für den E-Commerce
Für Online-Händler und E-Commerce-Manager ändert sich ab August 2026 die Art und Weise, wie Produktbilder erstellt und präsentiert werden müssen, grundlegend. Der Artikel 50 des EU AI Acts nimmt hierbei eine zentrale Rolle ein. Es geht nicht mehr nur um ästhetische Fragen oder Conversion-Optimierung, sondern um harte Transparenzpflichten.
Werden Inhalte künstlich erzeugt oder manipuliert und wirken dabei authentisch, also wie ein echtes Foto -, greift die Kennzeichnungspflicht. Der Gesetzgeber will verhindern, dass Verbraucher nicht mehr zwischen Realität und Fiktion unterscheiden können. Das klingt zunächst abstrakt, hat aber im Tagesgeschäft massive Auswirkungen.
Der Unterschied zwischen Retusche und Generierung Man muss hierbei differenzieren: Nicht jede Bearbeitung ist kennzeichnungspflichtig. * Erlaubte Retusche: Helligkeitsanpassungen, Farbkorrekturen oder das Entfernen von Staub auf einem Produktfoto fallen in der Regel nicht unter die strengen Kennzeichnungspflichten, solange sie das Produkt nicht verfälschen. * Kennzeichnungspflichtige Generierung: Sobald KI-Systeme (wie Midjourney, DALL-E oder Adobe Firefly) neue Bildinformationen hinzufügen, die so nie existiert haben, wird es kritisch.
Ein klassisches Beispiel aus der Praxis verdeutlicht das Risiko der Produkthaftung durch falsche Bildversprechen: Stellt man sich ein einfaches Campingzelt vor. Ein Händler nutzt generative KI, um dieses Zelt in eine atemberaubende Polarlandschaft mit Polarlichtern zu setzen. Das Bild sieht täuschend echt aus. Das Problem: Der Kunde assoziiert mit diesem Bild unbewusst oder bewusst die Eigenschaft „extrem kälteresistent“. Kauft er das Zelt, reist in eine Kältezone und erleidet Erfrierungen, weil das Zelt nur für laue Sommernächte gedacht war, haftet der Händler. Das KI-Bild hat eine Produkteigenschaft zugesichert, die nicht existiert. Hierbei handelt es sich um eine irreführende Geschäftspraktik, die durch den AI Act nun zusätzlich sanktioniert wird.
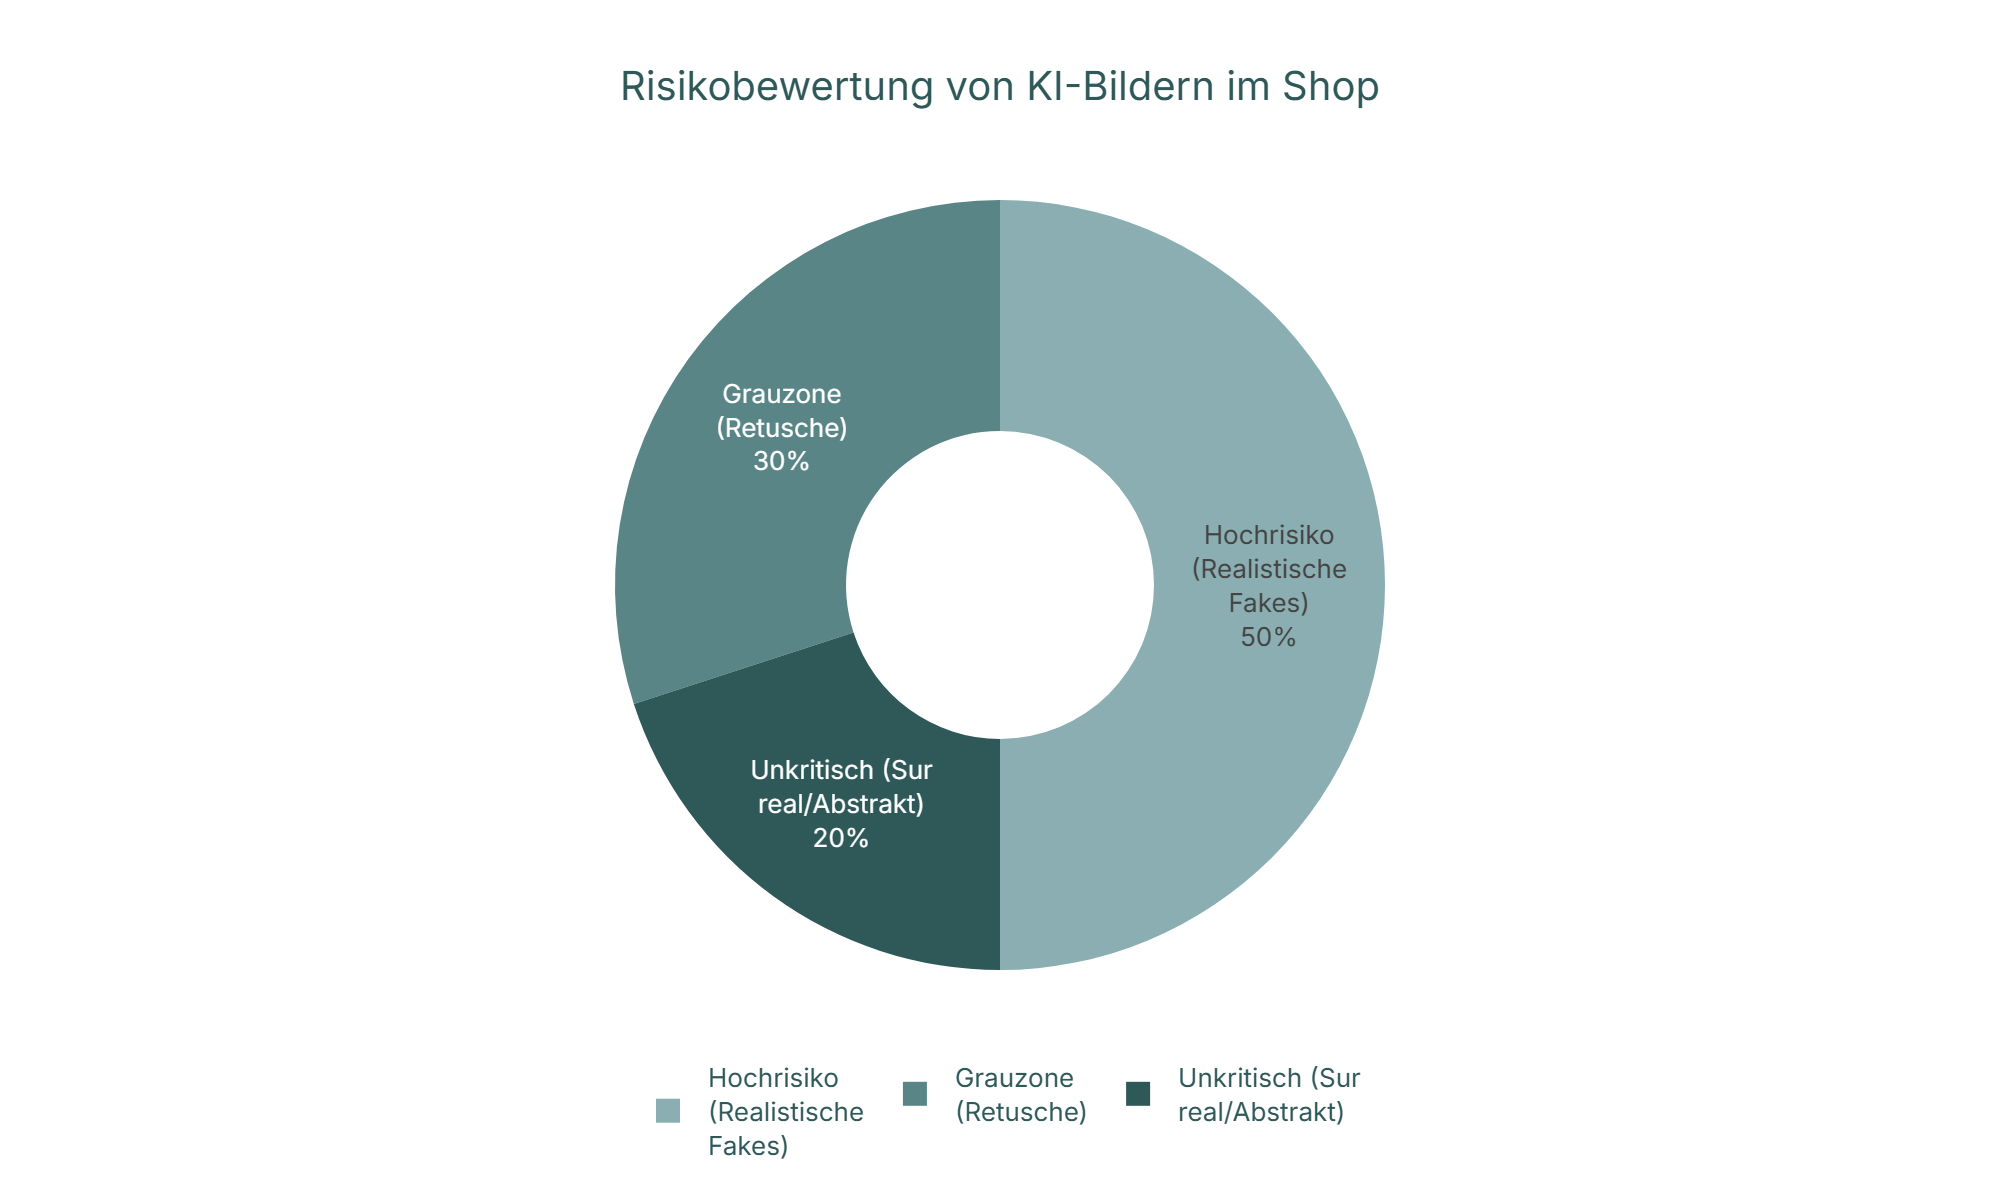
Deepfakes im Online-Shop: Model-Ersatz Besonders brisant ist der Einsatz virtueller Models. Um Kosten für Fotoshootings zu sparen, nutzen viele Brands bereits KI-generierte Menschen, die ihre Kleidung tragen. * Erweckt das Bild den Anschein, eine echte Person trage das Kleidungsstück, muss dies gekennzeichnet werden. * Der Kunde muss wissen, dass die Passform, der Faltenwurf und der Sitz des Stoffes rein rechnerisch ermittelt wurden und nicht real fotografiert sind. * Fehlt dieser Hinweis, drohen Abmahnungen wegen Irreführung und Verstößen gegen die Transparenzpflichten.
Plattform-Dilemma: Wenn Amazon-Regeln gegen EU-Recht stehen
Hier laufen viele Online-Händler in eine gefährliche Zwickmühle. Marktplätze wie Amazon, eBay oder Zalando haben strikte Styleguides für Produktbilder. * Die Plattform-Regel: Das Hauptbild (Main Image) muss oft einen reinweißen Hintergrund haben und darf keinerlei Text, Logos oder Overlays enthalten. Verstöße führen zur Ausblendung des Produkts oder zur Sperrung des Listings. * Das EU-Gesetz: Der AI Act verlangt, dass künstlich generierte, realistische Inhalte am Inhalt selbst oder in direkter Nähe unübersehbar gekennzeichnet werden.
Aktuell existiert hier eine technische Lücke. Die Plattformen haben ihre Interfaces noch nicht flächendeckend angepasst, um etwa ein standardisiertes Metadaten-Feld für „AI-Generated“ bereitzustellen, das dann automatisch ein Label im Frontend ausspielt.
Strategien für die Übergangszeit Händler stehen vor der Wahl: Entweder sie verstoßen gegen die Plattform-Richtlinien (Text im Bild) oder gegen EU-Recht (keine Kennzeichnung). Da EU-Recht Bußgelder in Millionenhöhe androhen kann, während Amazon „nur“ das Listing sperrt, scheint die Priorität klar, doch ohne Listing kein Umsatz.
- Metadaten pflegen: KI-Tools betten oft C2PA-Daten (Coalition for Content Provenance and Authenticity) in die Bilddateien ein. Diese digitalen Wasserzeichen belegen den Ursprung. Man darf diese Daten beim Speichern für das Web („Save for Web“) keinesfalls löschen. Auch wenn der Kunde sie nicht sieht, können Prüfbehörden sie auslesen.
- Beschreibungstexte nutzen: Bis technische Lösungen der Marktplätze greifen, sollte man den Hinweis prominent an den Anfang der Produktbeschreibung (Bullet Points) setzen. Das ist juristisch nicht 100% wasserdicht (da nicht im Bild), zeigt aber den Willen zur Transparenz (Compliance-Bemühung).
- Eigene Shops priorisieren: Wer auf Systemen wie Shopify, Shopware oder WooCommerce unterwegs ist, hat die volle Kontrolle. Hier lassen sich technische Lösungen implementieren, die KI-Bilder automatisch mit einem Overlay versehen. Dies zeigt erneut die Vorteile von Headless Commerce Architekturen, bei denen man das Frontend flexibel an neue rechtliche Anforderungen anpassen kann, ohne auf Updates von Drittanbietern warten zu müssen.
Urheberrecht und Markenrisiken bei generierten Inhalten
Neben der Kennzeichnungspflicht lauert ein weiteres massives Risiko in der generativen KI: Die Verletzung von Schutzrechten Dritter. Viele Nutzer wiegen sich in falscher Sicherheit, weil sie glauben, ein neu generiertes Bild sei automatisch „einzigartig“.
Die Trainingsdaten-Falle KI-Modelle wurden mit Milliarden von Bildern aus dem Internet trainiert, darunter urheberrechtlich geschütztes Material und markenrechtlich geschützte Logos. Es kommt in der Praxis häufig vor, dass eine KI bei dem Prompt „Laufschuh im sportlichen Design“ versehentlich ein Logo generiert, das dem „Swoosh“ von Nike oder den drei Streifen von Adidas zum Verwechseln ähnlich sieht. * Das Haftungsrisiko: Verwendet man dieses Bild im Shop, begeht man eine Markenrechtsverletzung. Die Ausrede „Das hat die KI gemacht“ gilt vor Gericht nicht. Der Händler haftet vollumfänglich als Inverkehrbringer. * Prominenten-Recht: Ähnliches gilt für Gesichter. Eine KI generiert oft Gesichter, die Mischungen aus existierenden Personen sind. Rutscht ein Gesicht hinein, das einer lokalen Berühmtheit oder einem Hollywood-Star (wie im Video-Beispiel Vin Diesel) zu ähnlich sieht, verletzt man das Recht am eigenen Bild bzw. Persönlichkeitsrechte. Dies kann teure Unterlassungsklagen nach sich ziehen.
Kein Schutz für eigene Werke Ein oft übersehener Aspekt ist der umgekehrte Fall: Der Schutz der eigenen KI-Bilder. Nach aktueller Rechtsauffassung in den USA und tendenziell auch in Europa genießen rein KI-generierte Bilder keinen Urheberrechtsschutz. Das bedeutet: Wenn man Stunden in das Prompt-Engineering investiert, um das perfekte Produkt-Ambiente-Bild zu erstellen, kann die Konkurrenz dieses Bild einfach kopieren und selbst nutzen. Man hat keine rechtliche Handhabe dagegen, sofern keine ausreichende menschliche Schöpfungshöhe (z.B. durch massive manuelle Nachbearbeitung) hinzugefügt wurde.
Lizenzen der Tools prüfen Nicht jedes Bild, das man generiert, darf man auch kommerziell nutzen. * Viele kostenlose Versionen von Bild-Generatoren schließen die kommerzielle Nutzung in ihren AGB (Terms of Service) explizit aus. * Wer Bilder aus der Beta-Phase von Midjourney oder anderen Tools nutzt, ohne ein entsprechendes Abo zu haben, begeht einen Vertragsbruch und nutzt die Bilder illegal. * Es ist essenziell, eine saubere Dokumentation (Lizenznachweis) für jedes verwendete Asset zu führen.
Fazit zur Bild-Compliance
Das Thema Deepfakes im E-Commerce ist kein reines IT-Thema, sondern eine Frage des Risikomanagements. Die Gefahr lauert nicht primär in millionenschweren EU-Strafen, sondern in der Abmahnindustrie. Anwälte und Wettbewerbsverbände werden ab August 2026 gezielt nach Online-Shops suchen, die KI-Inhalte nutzen, ohne diese zu kennzeichnen.
Man muss sich von dem Gedanken verabschieden, dass KI eine „Kostenlos-und-Rechtsfrei“-Zone ist. Wer professionell Webdesign und E-Commerce betreibt, muss KI-Bilder genauso behandeln wie zugekaufte Stock-Fotos: Mit Prüfung der Lizenzen, Prüfung auf Rechte Dritter und korrekter Kennzeichnung. Die Technologie bietet enorme Effizienzvorteile, aber nur für diejenigen, die sie in einen sauberen Compliance-Rahmen einbetten.
Agentic AI: Wenn Software Entscheidungen trifft
Wer Agentic AI, also autonome KI-Systeme, die eigenständig Handlungen ausführen, im Unternehmen einsetzt, steht vor einer fundamentalen Weichenstellung: Entweder man baut diese Systeme von Grund auf nach den Prinzipien der „Bounded Autonomy“, oder man riskiert, dass die entwickelte Software ab August 2026 illegal ist. Der EU AI Act klassifiziert KI nicht primär nach ihrer technischen Komplexität, sondern nach ihrem Verwendungszweck. Sobald ein KI-Agent Entscheidungen vorbereitet oder trifft, die Auswirkungen auf Lebenschancen, Arbeitsplätze oder finanzielle Bewertungen haben, gilt er als Hochrisiko-System. Das bedeutet für die Entwicklung: Compliance ist kein nachträgliches Add-on, sondern eine Architekturfrage.
Vom Chatbot zum Hochrisiko-System: Wo die Grenzen liegen
Viele Unternehmen unterliegen einem fatalen Irrtum. Man glaubt oft, solange man „nur“ Standard-Modelle wie GPT-4 oder Claude 3.5 Sonnet über eine API nutzt, sei man auf der sicheren Seite. Doch der Gesetzgeber schaut nicht auf das Modell, sondern auf den Anwendungsfall. Der Übergang vom harmlosen Chatbot zum streng regulierten Hochrisiko-System ist fließend und geschieht oft unbemerkt in der Produktentwicklung.
Ein klassischer Chatbot, der lediglich Informationen aus einer internen Wissensdatenbank abruft und zusammenfasst, bleibt meist im Bereich des geringen Risikos (sofern er transparent als KI gekennzeichnet ist). Hier agiert die KI passiv. Sie liefert Text, führt aber keine Aktionen in der realen Welt aus.
Das Szenario ändert sich schlagartig mit dem Einsatz von Agentic AI. Hierbei handelt es sich um Systeme, die nicht nur „sprechen“, sondern „tun“. Solche Agenten planen Schritte, wählen Werkzeuge (Tools) aus und führen API-Calls durch, um ein Ziel zu erreichen. Ein Blick auf die Arbeitsweise autonomer Agenten wie OpenClaw verdeutlicht die technische Komplexität: Die Software entscheidet dynamisch zur Laufzeit, welchen Pfad sie einschlägt.
Sobald ein solcher Agent in kritischen Sektoren eingesetzt wird, greift die volle Härte des EU AI Acts 2026. Zu diesen kritischen Bereichen gehören:
- Personalwesen (HR): Ein Agent, der eingehende Bewerbungen vorfiltert, Rankings erstellt oder automatisierte Absagen versendet. Selbst wenn ein Mensch am Ende „Drücken“ muss, gilt das System als entscheidungsunterstützend und damit als Hochrisiko-Anwendung.
- Finanzen und Bankwesen: Algorithmen, die die Kreditwürdigkeit prüfen, Versicherungsprämien berechnen oder Transaktionen als „betrügerisch“ markieren.
- Kritische Infrastruktur: Systeme, die die Versorgung mit Wasser, Strom oder digitaler Konnektivität steuern.
- Bildung und Berufsbildung: KI, die über den Zugang zu Bildungseinrichtungen entscheidet oder Prüfungen bewertet.
Die Gefahr liegt hier in der „Decision Support“-Falle. Viele Entwickler argumentieren, die KI treffe ja keine Entscheidung, sondern mache nur Vorschläge. Der Gesetzgeber weiß jedoch, dass Menschen in der Praxis dazu neigen, KI-Vorschlägen unkritisch zu folgen (Automation Bias). Wenn der Mensch faktisch nur noch abnickt, was der Agent vorschlägt, trägt das System die Last der Entscheidung, und das Unternehmen die volle Haftung.
Design-Prinzipien: Bounded Autonomy und Erklärbarkeit
Um Agentic AI rechtssicher zu betreiben, muss man sich von der Idee der „Black Box“ verabschieden. Ein System, dessen Entscheidungsweg nicht nachvollziehbar ist, wird keine Zulassung erhalten. Dies stellt enorme Anforderungen an die Individuelle Softwareentwicklung, da Standard-Lösungen oft nicht die nötige Granularität in der Steuerung bieten.
Hier kommen zwei zentrale Design-Prinzipien ins Spiel, die Entwickler ab sofort verinnerlichen müssen:
1. Bounded Autonomy (Begrenzte Autonomie)
Die größte Stärke von Agentic AI, ihre Fähigkeit, Probleme kreativ zu lösen, ist regulatorisch ihre größte Schwäche. Ein Agent, der „alles“ versuchen darf, um ein Ziel zu erreichen, ist unkontrollierbar. Compliance erfordert daher „Bounded Autonomy“.
Das bedeutet, dass der Lösungsraum des Agenten künstlich eingeschränkt wird. Der Agent operiert in einem streng definierten Sandkasten. * Deterministische Leitplanken: Man definiert harte Regeln, die der Agent niemals brechen darf, egal wie „sinnvoll“ es für die Zielerreichung erschiene. * Tool-Whitelisting: Der Agent darf nicht auf das gesamte Internet oder alle Datenbanken zugreifen, sondern nur auf explizit freigegebene Schnittstellen. * Policy-Awareness: Die Compliance-Regeln sind nicht nur ein PDF in der Schublade, sondern Teil des System-Prompts oder der System-Architektur. Der Agent muss seine eigenen Grenzen „kennen“.
2. Explainability (Erklärbarkeit) und Human Oversight
Es reicht nicht aus, dass ein Ergebnis korrekt ist; der Weg dorthin muss erklärbar sein (XAI – Explainable AI). Wenn ein Agent einem Kunden einen Vertrag verweigert, muss das System auf Nachfrage ausgeben können, welche Parameter zu dieser Entscheidung geführt haben. „Das Modell hat eine Wahrscheinlichkeit von 0,8 berechnet“ ist keine juristisch haltbare Begründung.
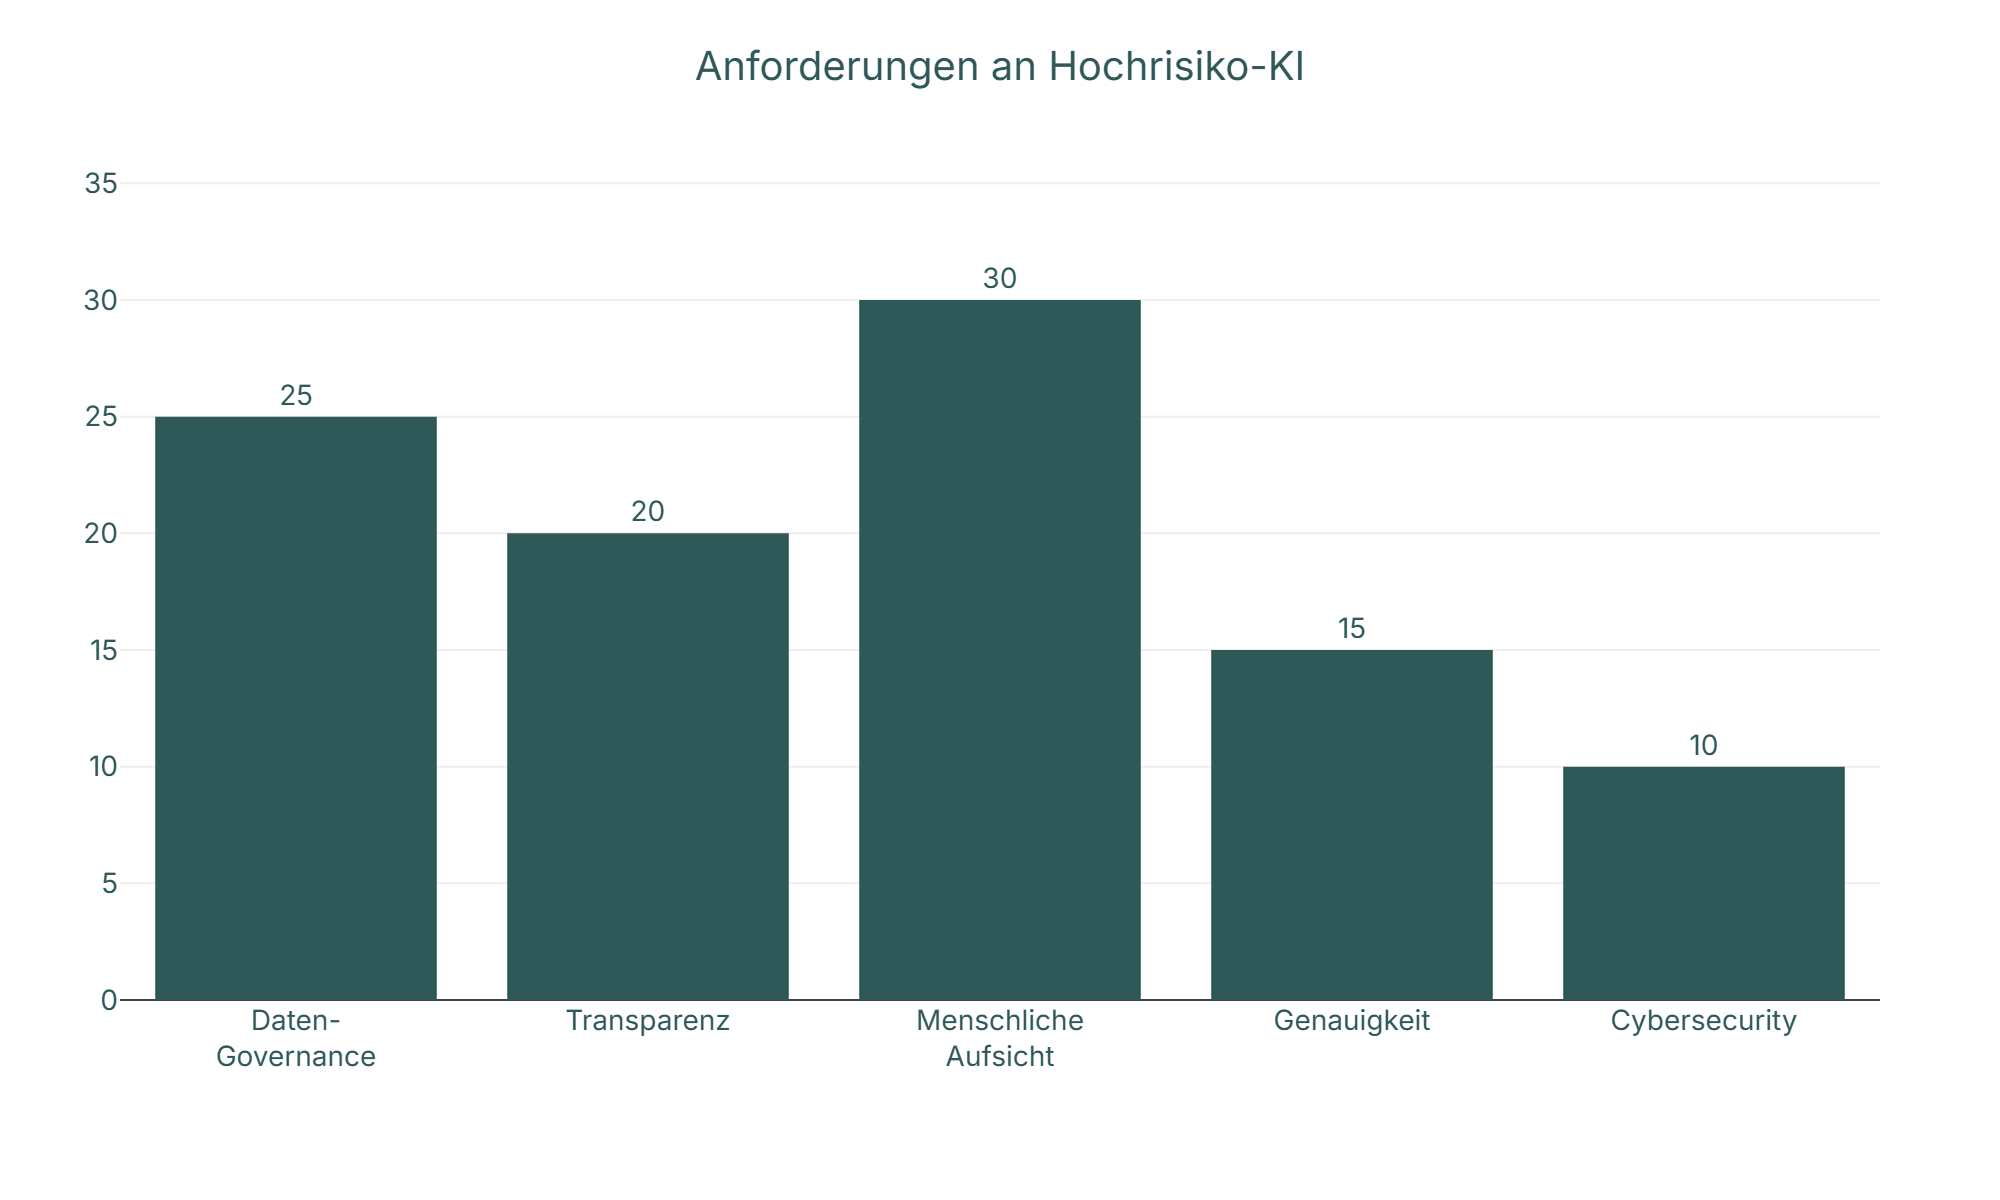
Damit eng verknüpft ist das Prinzip des Human Oversight (Menschliche Aufsicht). Der Gesetzgeber fordert, dass ein Mensch das System effektiv überwachen kann. Das bloße Vorhandensein eines „Stop“-Buttons reicht nicht. * Interventionspunkte: In den Workflow müssen zwingend Haltepunkte eingebaut werden, an denen der Agent auf menschliche Freigabe wartet (Human-in-the-Loop). * Kompetenz: Die überwachende Person muss fachlich in der Lage sein, die Entscheidung der KI zu bewerten. Man darf diese Aufgabe nicht an ungeschulte Praktikanten delegieren, nur um die Form zu wahren. * Überstimmbarkeit: Der Mensch muss jederzeit die Möglichkeit haben, die Entscheidung der KI zu ignorieren oder zu korrigieren, ohne dass das System dies als „Fehler“ im Lernprozess interpretiert.
Technische Beweislast: Logging und Rückverfolgbarkeit
Die vielleicht größte technische Hürde für Unternehmen, die individuelle Softwarelösungen mit KI-Komponenten bauen, ist die Traceability (Rückverfolgbarkeit). Im Falle eines Audits oder einer Klage muss das Unternehmen beweisen können, was genau passiert ist. Bei deterministischer Software (Wenn A, dann B) ist das einfach. Bei probabilistischer KI (Wahrscheinlichkeiten) und autonomen Agenten ist es extrem komplex.
Herkömmliche Server-Logs reichen hier nicht aus. Man benötigt ein „Action Level Logging“, das den „Gedankengang“ der KI protokolliert.
Was geloggt werden muss (Der Audit-Trail):
- Input-Daten: Welcher Prompt und welche Kontext-Daten gingen in das Modell hinein? (Achtung: Hier müssen Datenschutz-Filter greifen, bevor geloggt wird, um keine DSGVO-Verstöße im Log zu erzeugen).
- Chain of Thought (Gedankenkette): Moderne Agenten „denken“ oft in Schritten (Reasoning). Man muss speichern, warum der Agent sich entschieden hat, Tool A statt Tool B zu nutzen. Diese Zwischenschritte sind entscheidend, um Fehlverhalten zu erklären.
- Tool-Execution: Welche API wurde mit welchen Parametern aufgerufen? Welchen Rückgabewert hat das externe System geliefert?
- Output: Was wurde dem Nutzer final präsentiert?
Diese lückenlose Protokollierung dient nicht nur der Compliance, sondern ist auch der einzige Weg, um „Halluzinationen“ oder Fehlfunktionen systematisch zu debuggen. Wer heute KI-Systeme ohne diese Logging-Infrastruktur baut, baut technische Schulden auf, die ab 2026 zu einem Betriebsverbot führen können.
Ein weiterer Aspekt der technischen Beweislast ist das Risikomanagement über den gesamten Lebenszyklus. Ein KI-Modell ist nie „fertig“. Durch Updates des Basis-Modells (z.B. von GPT-4 auf GPT-5) kann sich das Verhalten des eigenen Agenten ändern (Model Drift). Ein System, das gestern sicher war, kann morgen unerwartete Risiken bergen.
Man benötigt daher automatisierte Test-Pipelines (Eval-Sets), die kontinuierlich prüfen, ob der Agent noch innerhalb der definierten Leitplanken agiert. Dies ist vergleichbar mit Unit-Tests in der klassischen Softwareentwicklung, aber deutlich komplexer, da man gegen unscharfe Ergebnisse testet. Werden diese Tests vernachlässigt, verliert man die Kontrolle über das System, und damit die Betriebserlaubnis.
Die Umsetzung dieser Anforderungen erfordert ein Umdenken. Es geht nicht mehr nur darum, was technisch machbar ist („Can we build it?“), sondern darum, was kontrollierbar ist („Can we control it?“). Wer jetzt in der Konzeptionsphase die Governance-Ebene ignoriert, wird im August 2026 mit einem teuren Stück Software dastehen, das er nicht einschalten darf. Die Integration dieser Mechanismen ist aufwendig, aber sie ist der einzige Weg, um langfristig von der enormen Effizienzsteigerung durch Agentic AI zu profitieren, ohne das Unternehmen existenzbedrohenden Risiken auszusetzen.
Strategische Umsetzung: Vom Compliance-Risiko zum Wettbewerbsvorteil
Wer Compliance nur als juristisches Übel betrachtet, übersieht das enorme wirtschaftliche Potenzial, das im EU AI Act steckt. Ab 2026 wird eine saubere KI-Governance zum härtesten Qualitätsmerkmal im B2B-Geschäft. Große Konzerne werden ihre Lieferketten bereinigen und nur noch mit Dienstleistern zusammenarbeiten, die nachweisen können, dass ihre KI-Systeme keine „Black Box“ sind. Compliance wandelt sich hier von der Bremse zum Turbolader für Vertrauen: Wer transparent darlegt, wie Daten verarbeitet werden, gewinnt Ausschreibungen gegen Wettbewerber, die noch immer im „Wilden Westen“ der unregulierten ChatGPT-Nutzung leben.
Das Betriebssystem für KMU: Richtlinien statt Verbote
Die natürliche Reaktion vieler Geschäftsführungen auf unklare Risiken ist das Verbot. Doch im Kontext von generativer KI ist ein pauschales Verbot nicht nur wirkungslos, es ist geschäftsschädigend. Mitarbeiter finden Wege um Firewalls herum (Hotspot-Nutzung, private Handys), was die unkontrollierte Schatten-IT nur weiter in den Untergrund treibt. Anstatt Mauern zu bauen, sollte man Leitplanken installieren.
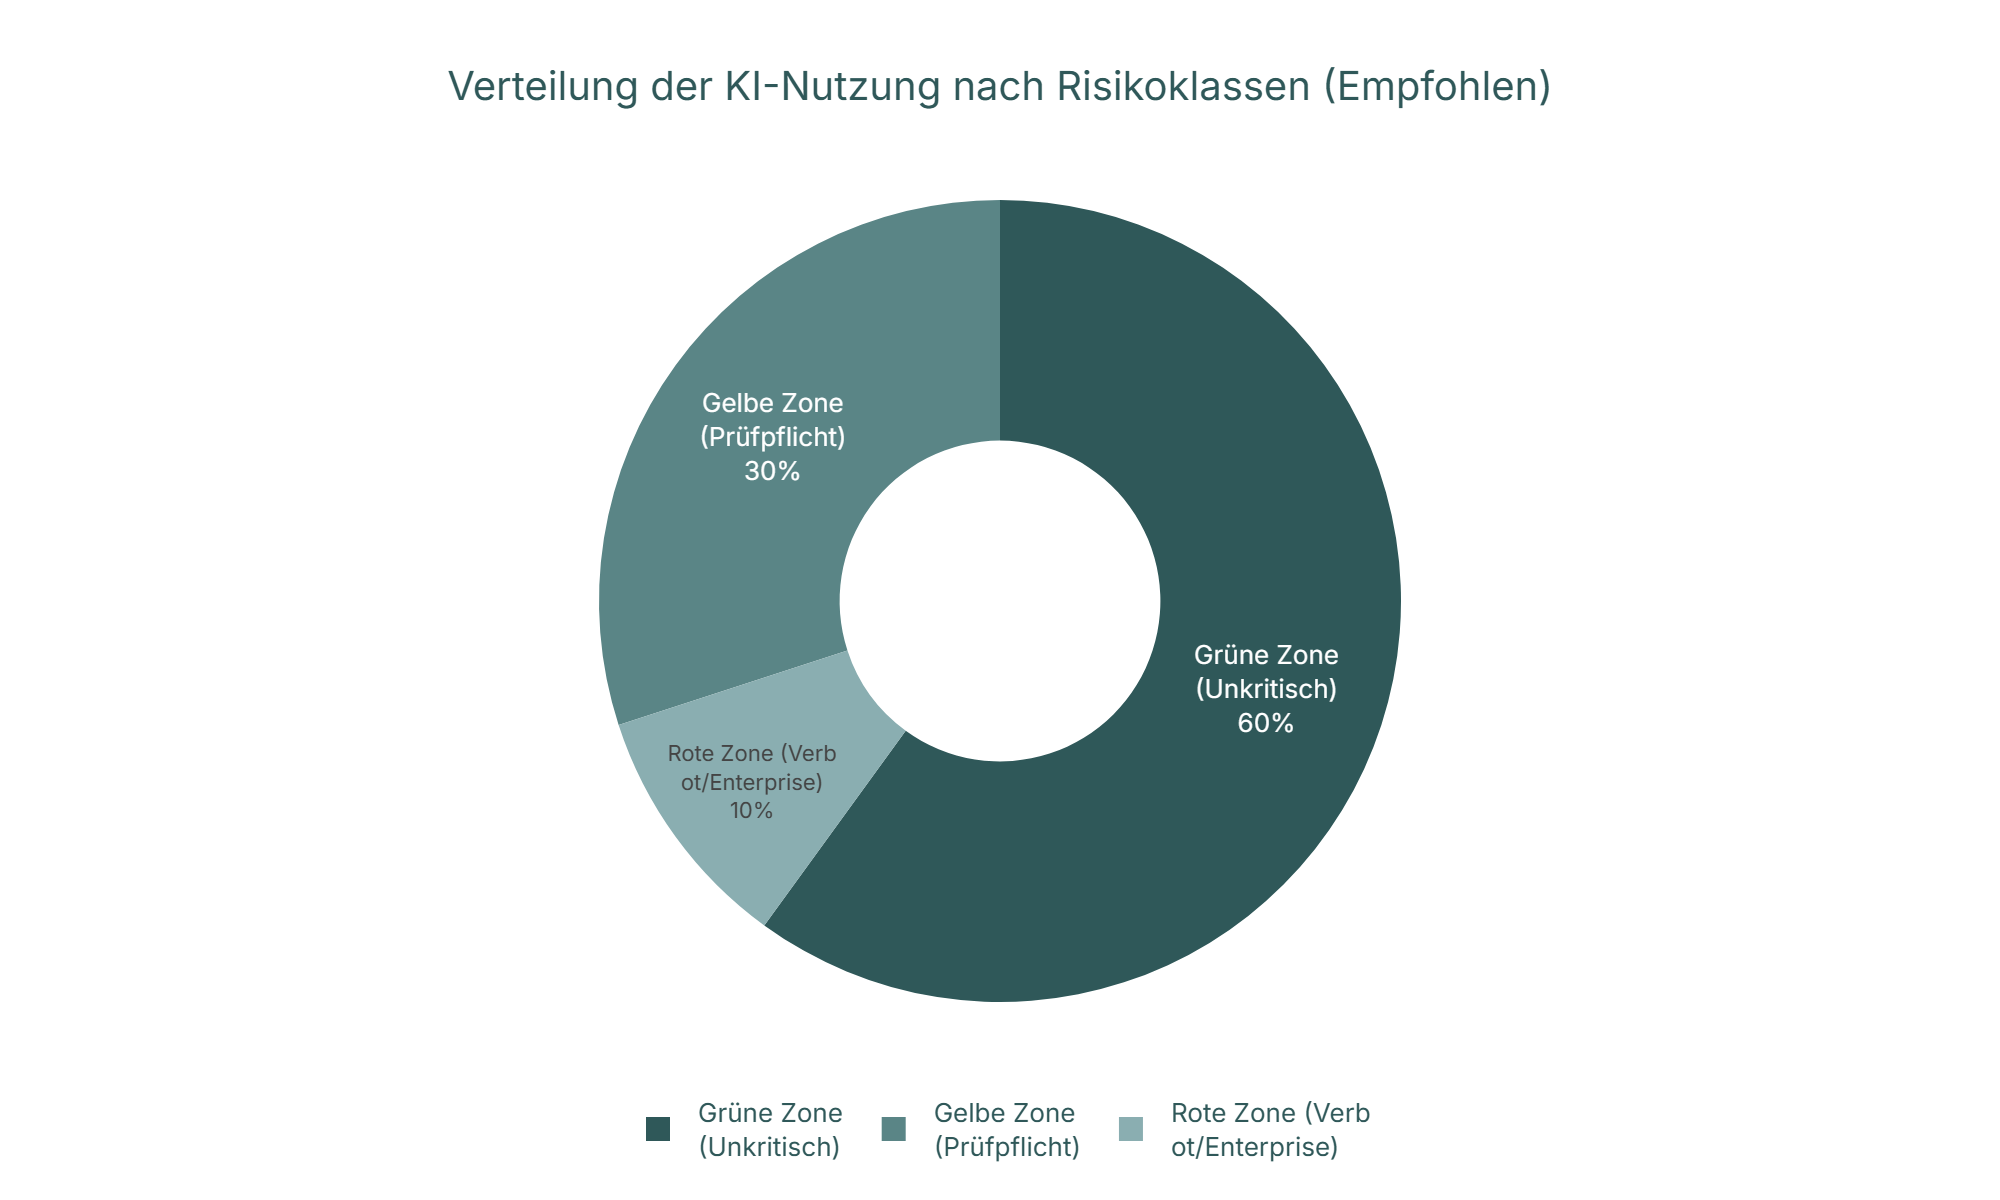
Ein funktionierendes „KI-Betriebssystem“ für den Mittelstand basiert auf einem abgestuften Ampelsystem. Dies ist pragmatischer als ein 100-seitiges Regelwerk, das niemand liest.
- Grüne Zone (Erlaubt ohne Freigabe): Nutzung von KI für Brainstorming, Umformulierung von unverfänglichen E-Mails, Zusammenfassungen von öffentlichen Dokumenten. Hier darf experimentiert werden.
- Gelbe Zone (Meldepflichtig): Erstellung von Marketing-Content, Code-Generierung oder Analyse von internen (aber nicht personenbezogenen) Daten. Hier greift das Vier-Augen-Prinzip. Ein Mensch muss das Ergebnis prüfen, bevor es veröffentlicht wird.
- Rote Zone (Verboten oder streng reguliert): Eingabe von Kundendaten, Finanzdaten, Passwörtern oder HR-Informationen in öffentliche Modelle. Diese Zone erfordert dedizierte Enterprise-Lösungen oder lokal gehostete Open-Source-Modelle.
Diese Struktur fördert eine Kultur der Verantwortung. Wenn Teams wissen, wo die Grenzen verlaufen, bewegen sie sich innerhalb des Spielfelds sicherer und schneller.
Eine solche klare Strukturierung ist oft der erste Schritt einer umfassenden KI Integration in Unternehmen. Sie verhindert, dass Innovationsprojekte an der Angst vor Datenschutzverstößen scheitern, noch bevor sie begonnen haben.
Sofortmaßnahmen: Inventur und Risikoklassifizierung
Bevor man regeln kann, muss man wissen, was existiert. Die Realität in den meisten Unternehmen ist ernüchternd: Die IT-Abteilung kennt oft nur einen Bruchteil der genutzten SaaS-Dienste. Marketing nutzt Text-Tools, die Grafikabteilung Bildgeneratoren und die Entwickler Code-Assistenten, oft abgerechnet über Spesenabrechnungen oder private Kreditkarten.
Der erste Schritt zur Compliance ist daher eine brutale Bestandsaufnahme (Inventory Audit).
- Finanz-Check: Man prüft die Kreditkartenabrechnungen und Spesen auf Begriffe wie „OpenAI“, „Midjourney“, „Anthropic“ oder „Subscription“. Dies ist meist der effektivste Weg, Schatten-IT aufzudecken.
- Browser-Check: Welche Erweiterungen sind in den Browsern der Mitarbeiter installiert? Viele „kostenlose“ Helferlein lesen jede besuchte Webseite mit, um ihre KI-Modelle zu füttern, ein massives Datenschutzleck.
- Interview-Runden: Man führt offene Gespräche mit den Abteilungsleitern. Wichtig hierbei: Amnestie zusichern. Es geht nicht um Bestrafung vergangener Nutzung, sondern um Transparenz für die Zukunft.
Nach der Inventur erfolgt die Risikoklassifizierung gemäß EU AI Act. Handelt es sich um ein „System mit begrenztem Risiko“ (z.B. ein Chatbot auf der Webseite) oder um ein „Hochrisiko-KI-System“ (z.B. ein Tool zur automatischen Vorauswahl von Bewerbern)?
Besondere Vorsicht ist geboten, wenn Systeme Entscheidungen treffen oder vorbereiten. Wie im Kapitel über Autonomie statt Chatbot beschrieben, rutschen agentische Systeme, die selbstständig handeln, fast immer in höhere Risikokategorien. Wer hier falsch klassifiziert, riskiert ab August 2026 nicht nur Bußgelder, sondern die zwangsweise Abschaltung geschäftskritischer Prozesse.
Design-in-Governance: Compliance als Architektur-Entscheidung
Compliance ist kein Aufkleber, den man am Ende eines Projekts anbringt. Sie ist eine fundamentale Architektur-Entscheidung, die von der ersten Zeile Code an berücksichtigt werden muss („Compliance by Design“).
Für Unternehmen, die Individuelle Softwareentwicklung betreiben oder beauftragen, bedeutet das eine Abkehr von direkten API-Anbindungen hin zu kontrollierten Middleware-Schichten. Man darf das LLM (Large Language Model) niemals direkt an die Datenbank oder den Kunden lassen.
Das Prinzip der „Guardrails“ (Leitplanken)
Technisch lässt sich Governance durch sogenannte Guardrails-Software umsetzen. Dies ist eine Zwischenschicht zwischen dem Nutzer, der KI und den Unternehmensdaten.
- Input-Filter: Bevor ein Prompt an die KI geht, prüft der Filter auf sensible Daten (PII – Personally Identifiable Information). Namen, IBANs oder interne Projektnamen werden maskiert oder blockiert.
- Output-Validierung: Bevor die Antwort der KI den Nutzer erreicht, wird sie auf Halluzinationen, schädliche Inhalte oder Formatierungsfehler geprüft.
- Deterministische Kontrolle: Für kritische Prozesse (z.B. im E-Commerce Checkout) darf man sich nicht auf die Wahrscheinlichkeiten eines Sprachmodells verlassen. Hier muss harte Logik greifen.
Ein Beispiel aus der Praxis: Ein Händler möchte Headless Commerce nutzen, um Produktbeschreibungen dynamisch zu generieren. Ohne Governance könnte die KI halluzinieren, dass ein Laptop wasserdicht ist. Mit „Design-in-Governance“ prüft ein vorgeschaltetes Skript die technischen Attribute in der Datenbank (Attribut: waterproof = false) und zwingt die KI, diese Fakten strikt einzuhalten.
Protokollierung und Erklärbarkeit
Der EU AI Act fordert, dass Entscheidungen von Hochrisiko-Systemen nachvollziehbar sind. Das einfache Speichern von Chat-Logs reicht hier nicht aus. Eine saubere Architektur protokolliert: 1. Welche Datenversion lag zum Zeitpunkt der Entscheidung vor? 2. Welcher System-Prompt (Instruktion) wurde genutzt? 3. Welches Modell in welcher Version hat die Antwort generiert?
Nur so lässt sich Monate später bei einer Reklamation oder einem Audit beweisen, warum die KI so gehandelt hat, wie sie es tat. Dies ist vergleichbar mit der Versionskontrolle im Webdesign, wer eine Homepage erstellen lassen möchte, erwartet schließlich auch Backups und Änderungsprotokolle.
Der Wettbewerbsvorteil: Vertrauen als Währung
Die Umsetzung dieser Maßnahmen kostet Zeit und Ressourcen. Doch die Rendite ist hoch. Unternehmen, die jetzt in eine saubere KI-Governance investieren, positionieren sich als Premium-Partner.
Im B2B-Umfeld wächst die Skepsis gegenüber „KI-Zauberei“. Einkäufer fragen kritisch nach: „Was passiert mit meinen Daten?“, „Wer haftet für Fehler?“, „Ist das DSGVO-konform?“. Wer hier nicht nur mit „Ja“, sondern mit einer zertifizierbaren Architektur und transparenten Prozessen antworten kann, sticht die günstigere Konkurrenz aus. Sicherheit wird zum Verkaufsargument.
Zudem ermöglicht eine saubere Datenbasis erst die wirklich mächtigen Anwendungen. Während andere noch damit kämpfen, ihre Schatten-KI in den Griff zu bekommen, können compliant aufgestellte Unternehmen bereits die nächste Stufe zünden: Automatisierte Agenten, die echte Wertschöpfung betreiben, weil sie auf sauberen, rechtssicheren Daten operieren.
regionaler Ausblick
Die Uhr bis August 2026 tickt, aber Panik ist ein schlechter Ratgeber. Vielmehr geht es darum, die technische Schuldenlast abzubauen und Prozesse zu professionalisieren. Egal ob es um die Absicherung von Webseiten, die SEO Optimierung durch KI oder komplexe Automatisierungen geht: Die Technik muss dem Menschen dienen, nicht umgekehrt.
Hier bei Skriptatelier in Diemelstadt-Wrexen erleben wir täglich, wie der Mittelstand in Nordhessen und den angrenzenden Regionen wie Paderborn, Kassel und Göttingen diese Herausforderung annimmt. Wir verstehen uns dabei nicht als ferne Berater, sondern als technische Partner vor Ort, die die Sprache der Entwickler und die Sorgen der Geschäftsführer gleichermaßen sprechen. Wer seine digitale Infrastruktur jetzt auf ein solides Fundament stellt, sichert sich nicht nur gegen Bußgelder ab, sondern baut den entscheidenden Vorsprung für das nächste Jahrzehnt.
Fazit
Der Stichtag des EU AI Act 2026 im August markiert eine Zäsur für die europäische Digitalwirtschaft. Man darf das Gesetz nicht als bürokratisches Übel missverstehen, sondern muss es als notwendigen Standard für Qualität und Sicherheit begreifen. Wer jetzt noch glaubt, Compliance sei ein Thema für die Rechtsabteilung, irrt gewaltig, es ist eine fundamentale Anforderung an die Softwarearchitektur. Systeme müssen ab sofort so gebaut werden, dass sie erklärbar, transparent und durch den Menschen kontrollierbar sind. Wer diese „Design-for-Compliance“-Strategie ignoriert, riskiert nicht nur empfindliche Bußgelder, sondern baut technische Schulden auf, die ganze Projekte im Nachhinein illegal machen können.
Es lohnt sich, die Perspektive zu wechseln: Eine saubere KI-Governance wird zum Wettbewerbsvorteil. In einem Markt, der zunehmend von Deepfakes und undurchsichtigen Algorithmen geflutet wird, wird Vertrauen zur härtesten Währung. Unternehmen, die nachweislich sicher und regelkonform mit KI umgehen, werden Kunden und Partner langfristig binden. Die Zeit des wilden Experimentierens ist vorbei, jetzt beginnt die Ära der professionellen, verantwortungsvollen KI-Nutzung. Man sollte die verbleibende Zeit bis zur Deadline nutzen, um Prozesse glattzuziehen und Mitarbeiter zu schulen, bevor der Regulator anklopft.
Quellen
- https://www.youtube.com/watch?v=vNZJG-2G3RU&pp=ygUta8O8bnN0bGljaGUgaW50ZWxsaWdlbnogaW4gdW50ZXJuZWhtZW4gbnV0emVu
- https://www.youtube.com/watch?v=zKStoZ-bcW4&pp=ygUORVUgQUkgQWN0IDIwMjY%3D
- https://www.youtube.com/watch?v=M3f5oh15opY&pp=ygUORVUgQUkgQWN0IDIwMjY%3D
- EU AI Act Implementation Timeline: Offizieller Zeitplan für die stufenweise Inkraftsetzung der Verordnung, insbesondere der relevanten Fristen für Hochrisiko-KI im August 2026.
https://artificialintelligenceact.eu/de/implementation-timeline/ - IHK München, AI Act Regeln für Unternehmen: Praxisnaher Leitfaden zur Risikoklassifizierung und den Pflichten für Anbieter und Betreiber von KI-Systemen.
https://www.ihk-muenchen.de/de/Service/Digitalisierung/Kuenstliche-Intelligenz/AI-Act/ - ActiveMind Legal, KI-Verordnung für Unternehmen: Juristische Einordnung der Anforderungen an Transparenz, Dokumentation und die Auswirkungen auf KMU.
https://www.activemind.legal/de/guides/ai-act/ - VDE, Neue Regeln für KI-Systeme: Technische Analyse der Anforderungen an Hochrisiko-KI-Systeme und Konformitätsbewertungen.
https://www.vde.com/de/blog/eu-ai-act-neue-regeln